+49 2234 2196 750
 it-beratung@serverhero.de


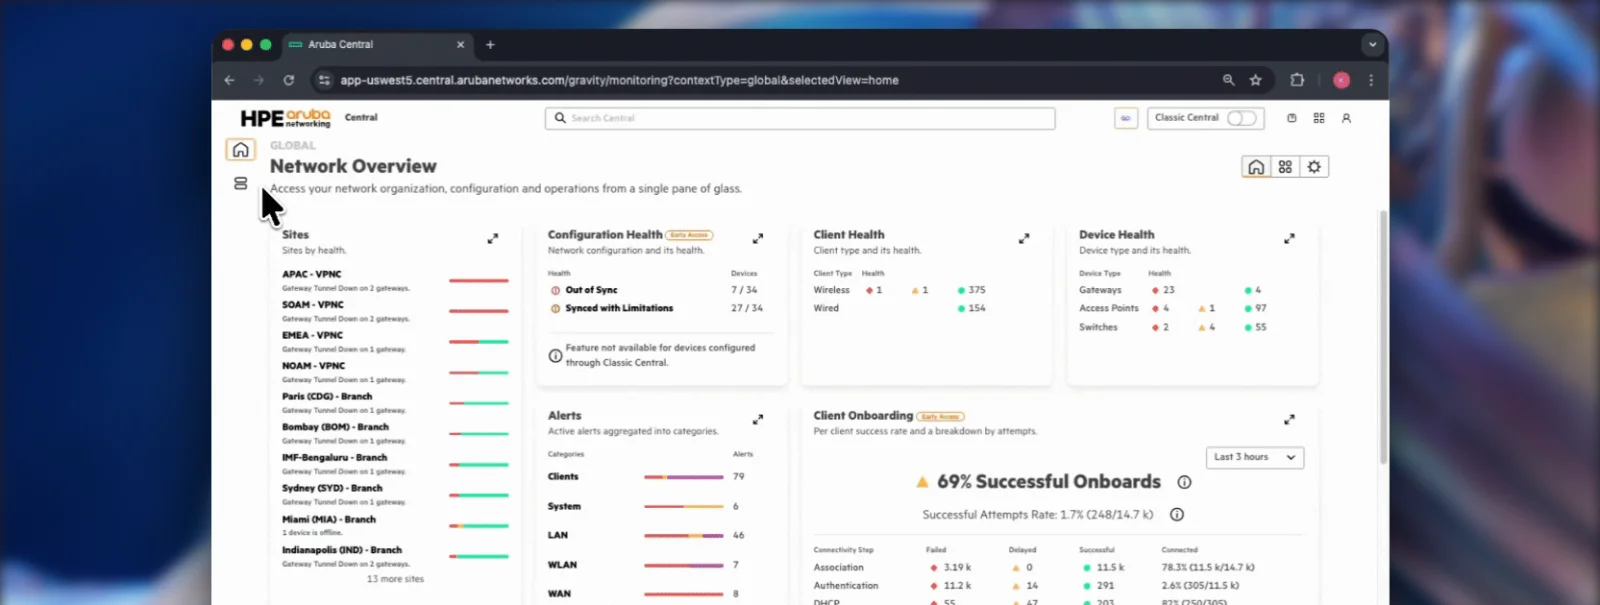
HPE Aruba Networking Central ist die Plattform, über die ein Unternehmen seine Aruba-Access-Points, Switches und Gateways zentral verwaltet und überwacht. Sie läuft als Cloud-Dienst über HPE GreenLake oder On-Premises im eigenen Rechenzentrum. Im Alltag schafft sie vor allem Sichtbarkeit: Sie zeigt, welche Geräte in Ihrem Netz hängen, wo sie angeschlossen sind und seit wann.
Wissen Sie das heute für Ihr Netz? Wie schwer die Frage zu beantworten ist, zeigt ein Beispiel.
Eine Spielekonsole im Firmen-WLAN
Der Sohn des Geschäftsführers macht drei Wochen Praktikum. In der Mittagspause will er spielen. Er hat seine Handheld-Spielekonsole dabei und verbindet sie mit dem Mitarbeiter-WLAN. Das Passwort hat er von seinem Vater.
Alles funktioniert. Es gibt keine Störung und kein Ticket, die IT weiß von nichts. Trotzdem hängt jetzt ein ungeprüftes Gerät im Firmennetz. Bei ihm ist das harmlos. Das Netz würde aber genauso wenig reagieren, wenn das Gerät jemand anderem gehörte.
Was Aruba Central in diesem Fall zeigt
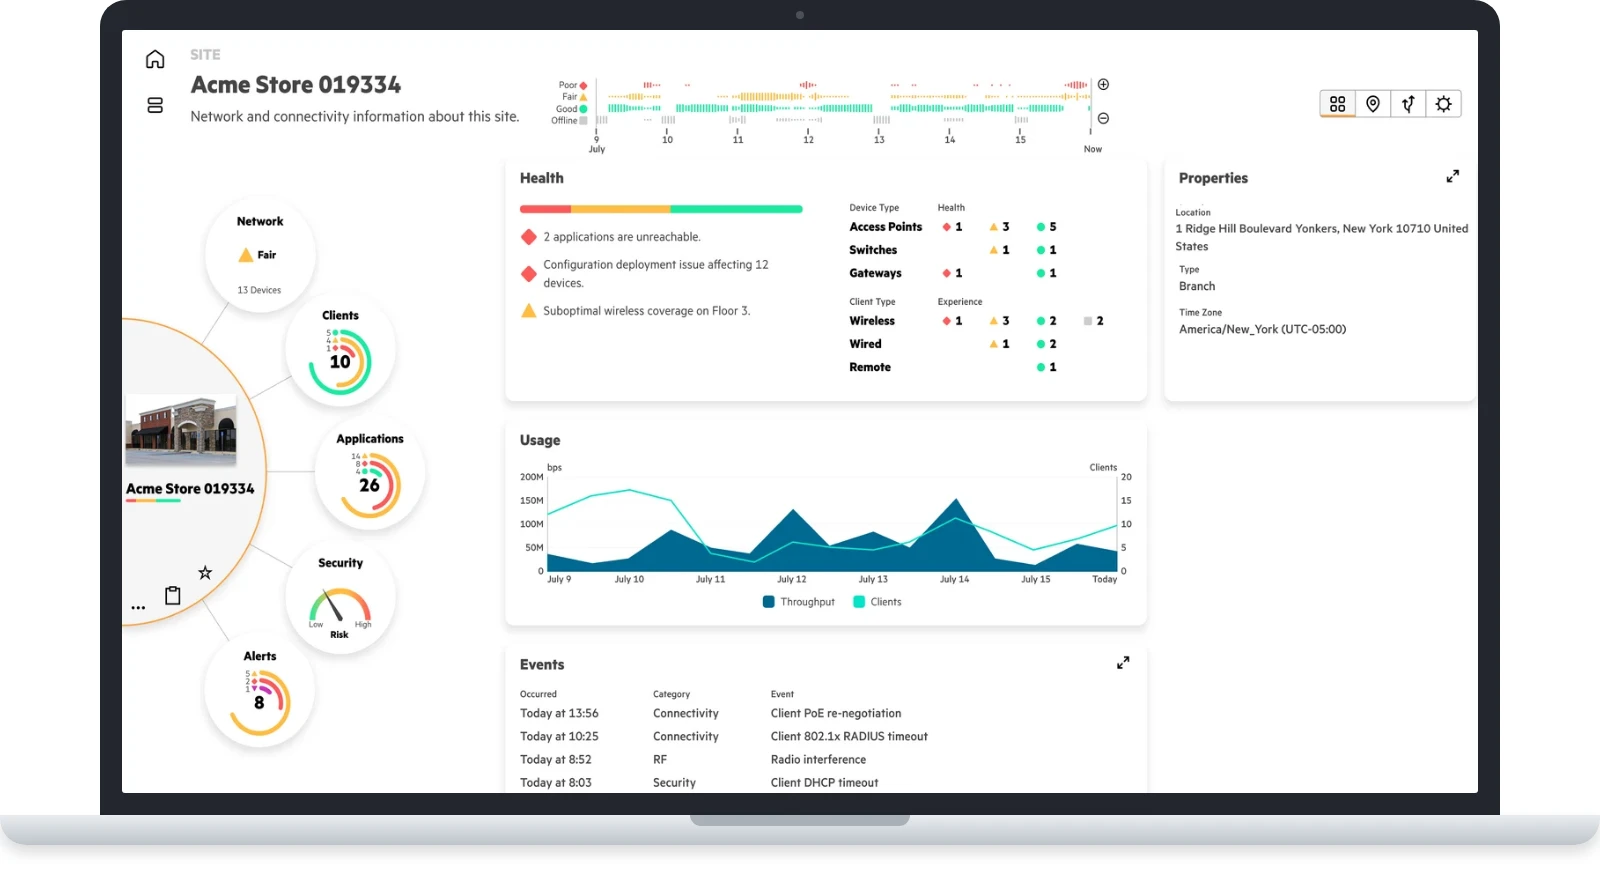
1. Ein Eintrag, der nicht passt. Die Client-Liste zeigt alle verbundenen Geräte eines Standorts, kabelgebunden und drahtlos, jeweils mit dem Access Point oder Port, an dem sie hängen. Der Zeitraum reicht von 3 Stunden bis 30 Tage, auch bereits getrennte Geräte bleiben darin sichtbar. Zwischen den Firmen-Laptops steht nun ein Gerät, das niemand zuordnen kann. Central stuft es nicht von selbst als Problem ein. Es macht das Gerät sichtbar, bewerten muss es die IT.
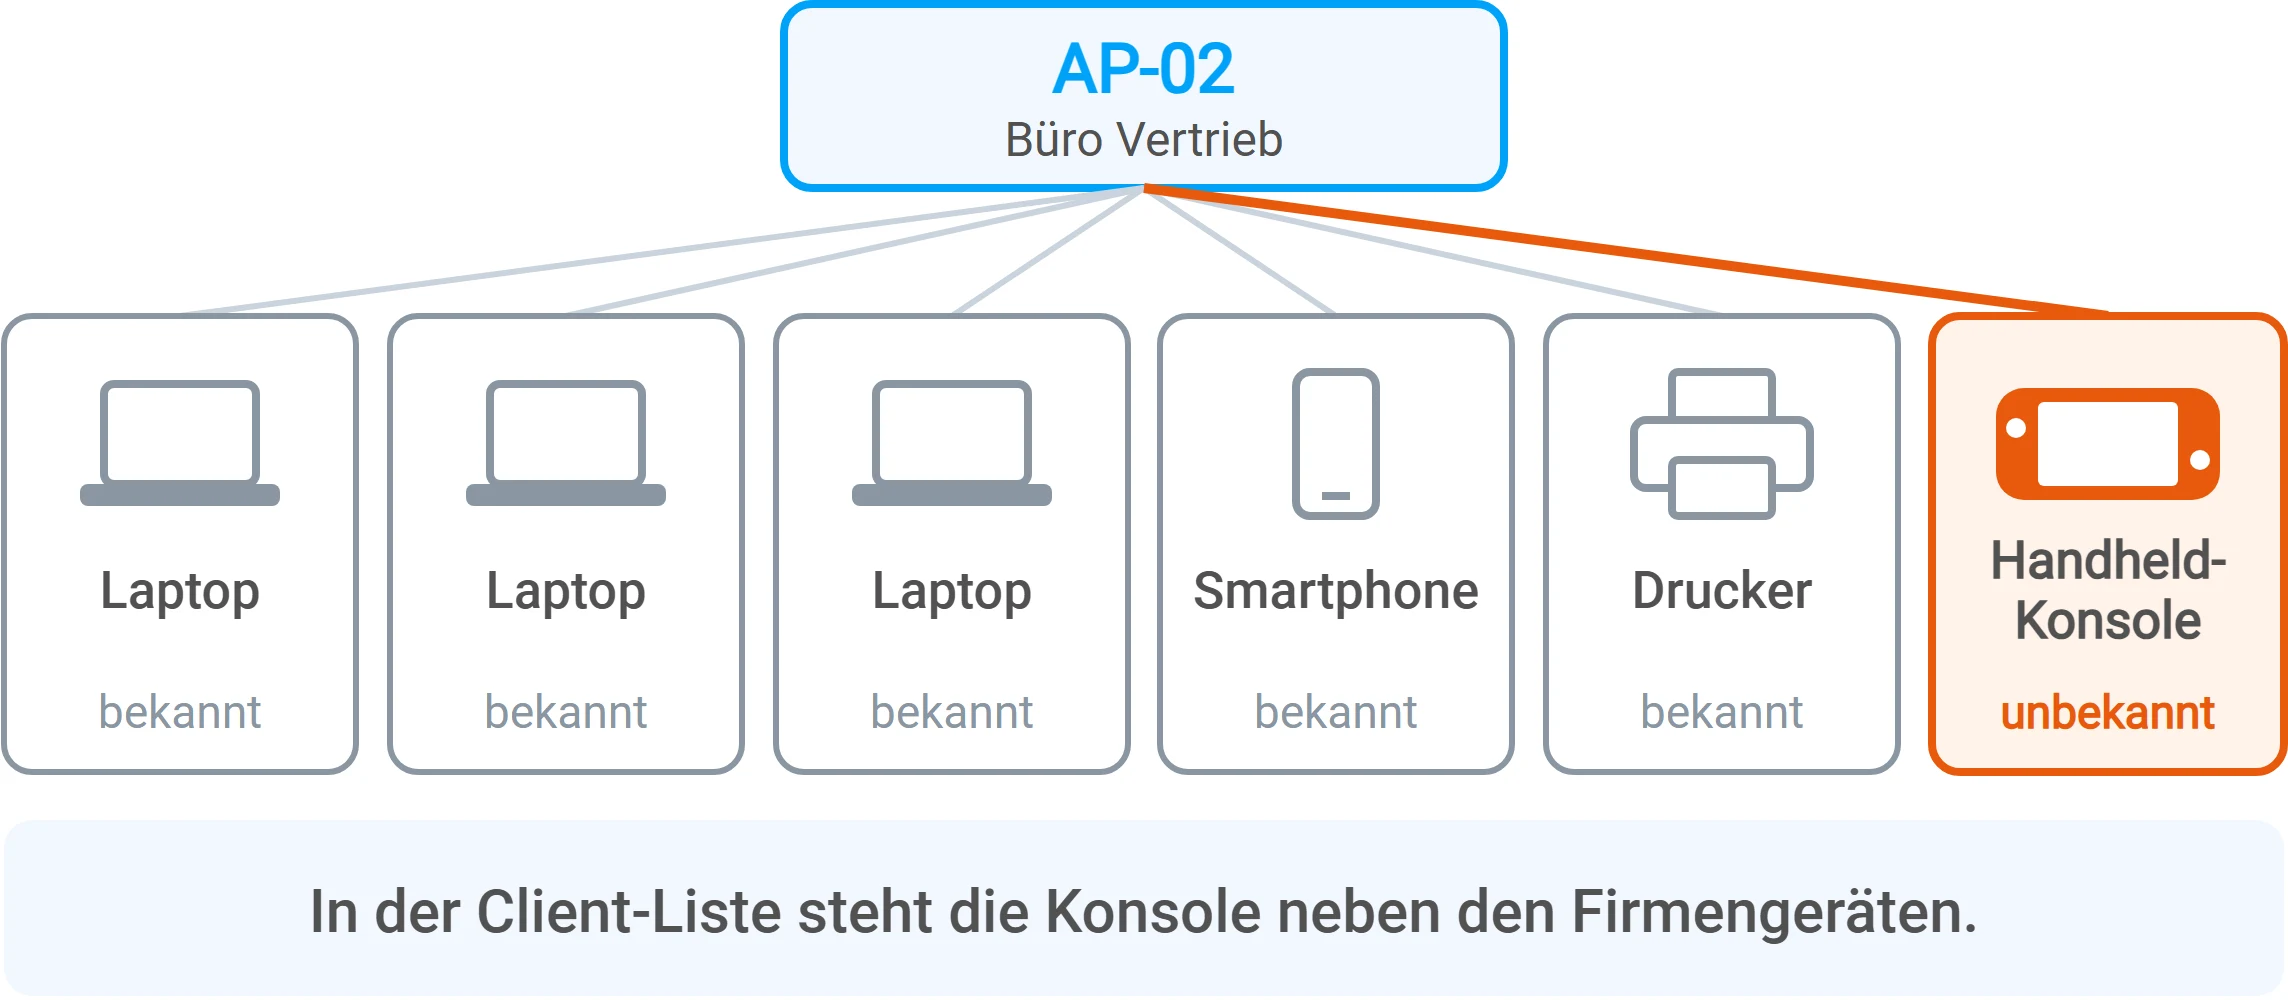
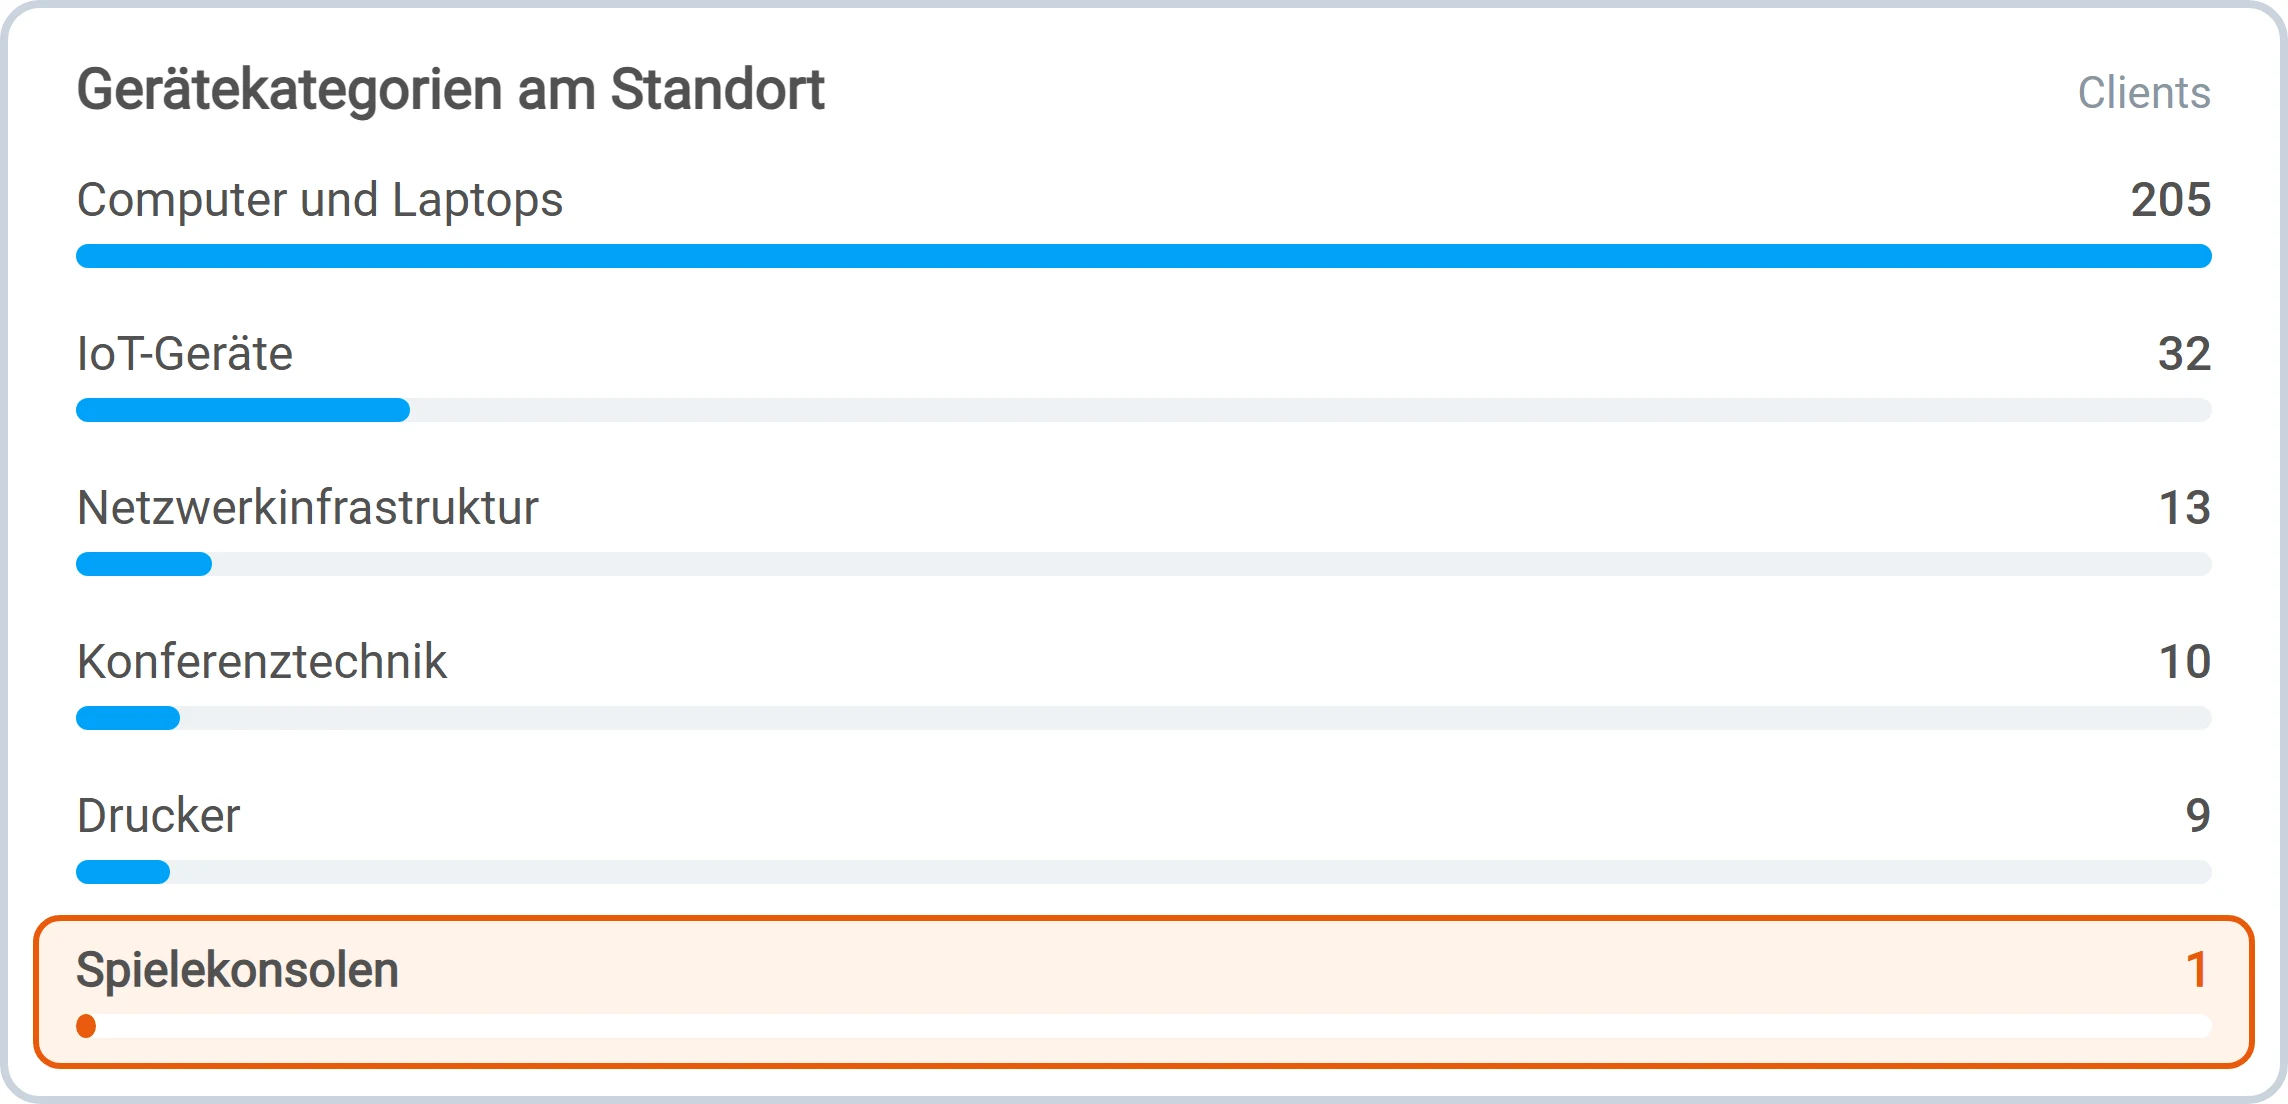
2. Was das für ein Gerät ist. Die Funktion Client Insights ordnet erkannte Geräte Kategorien zu. Laut HPE gehören dazu neben Laptops, Druckern und IoT-Geräten ausdrücklich auch Spielekonsolen. Im Beispiel landet der Eintrag dort. Nicht jedes Gerät lässt sich eindeutig bestimmen. Auch ein unbekannter Eintrag ist aber ein Hinweis.
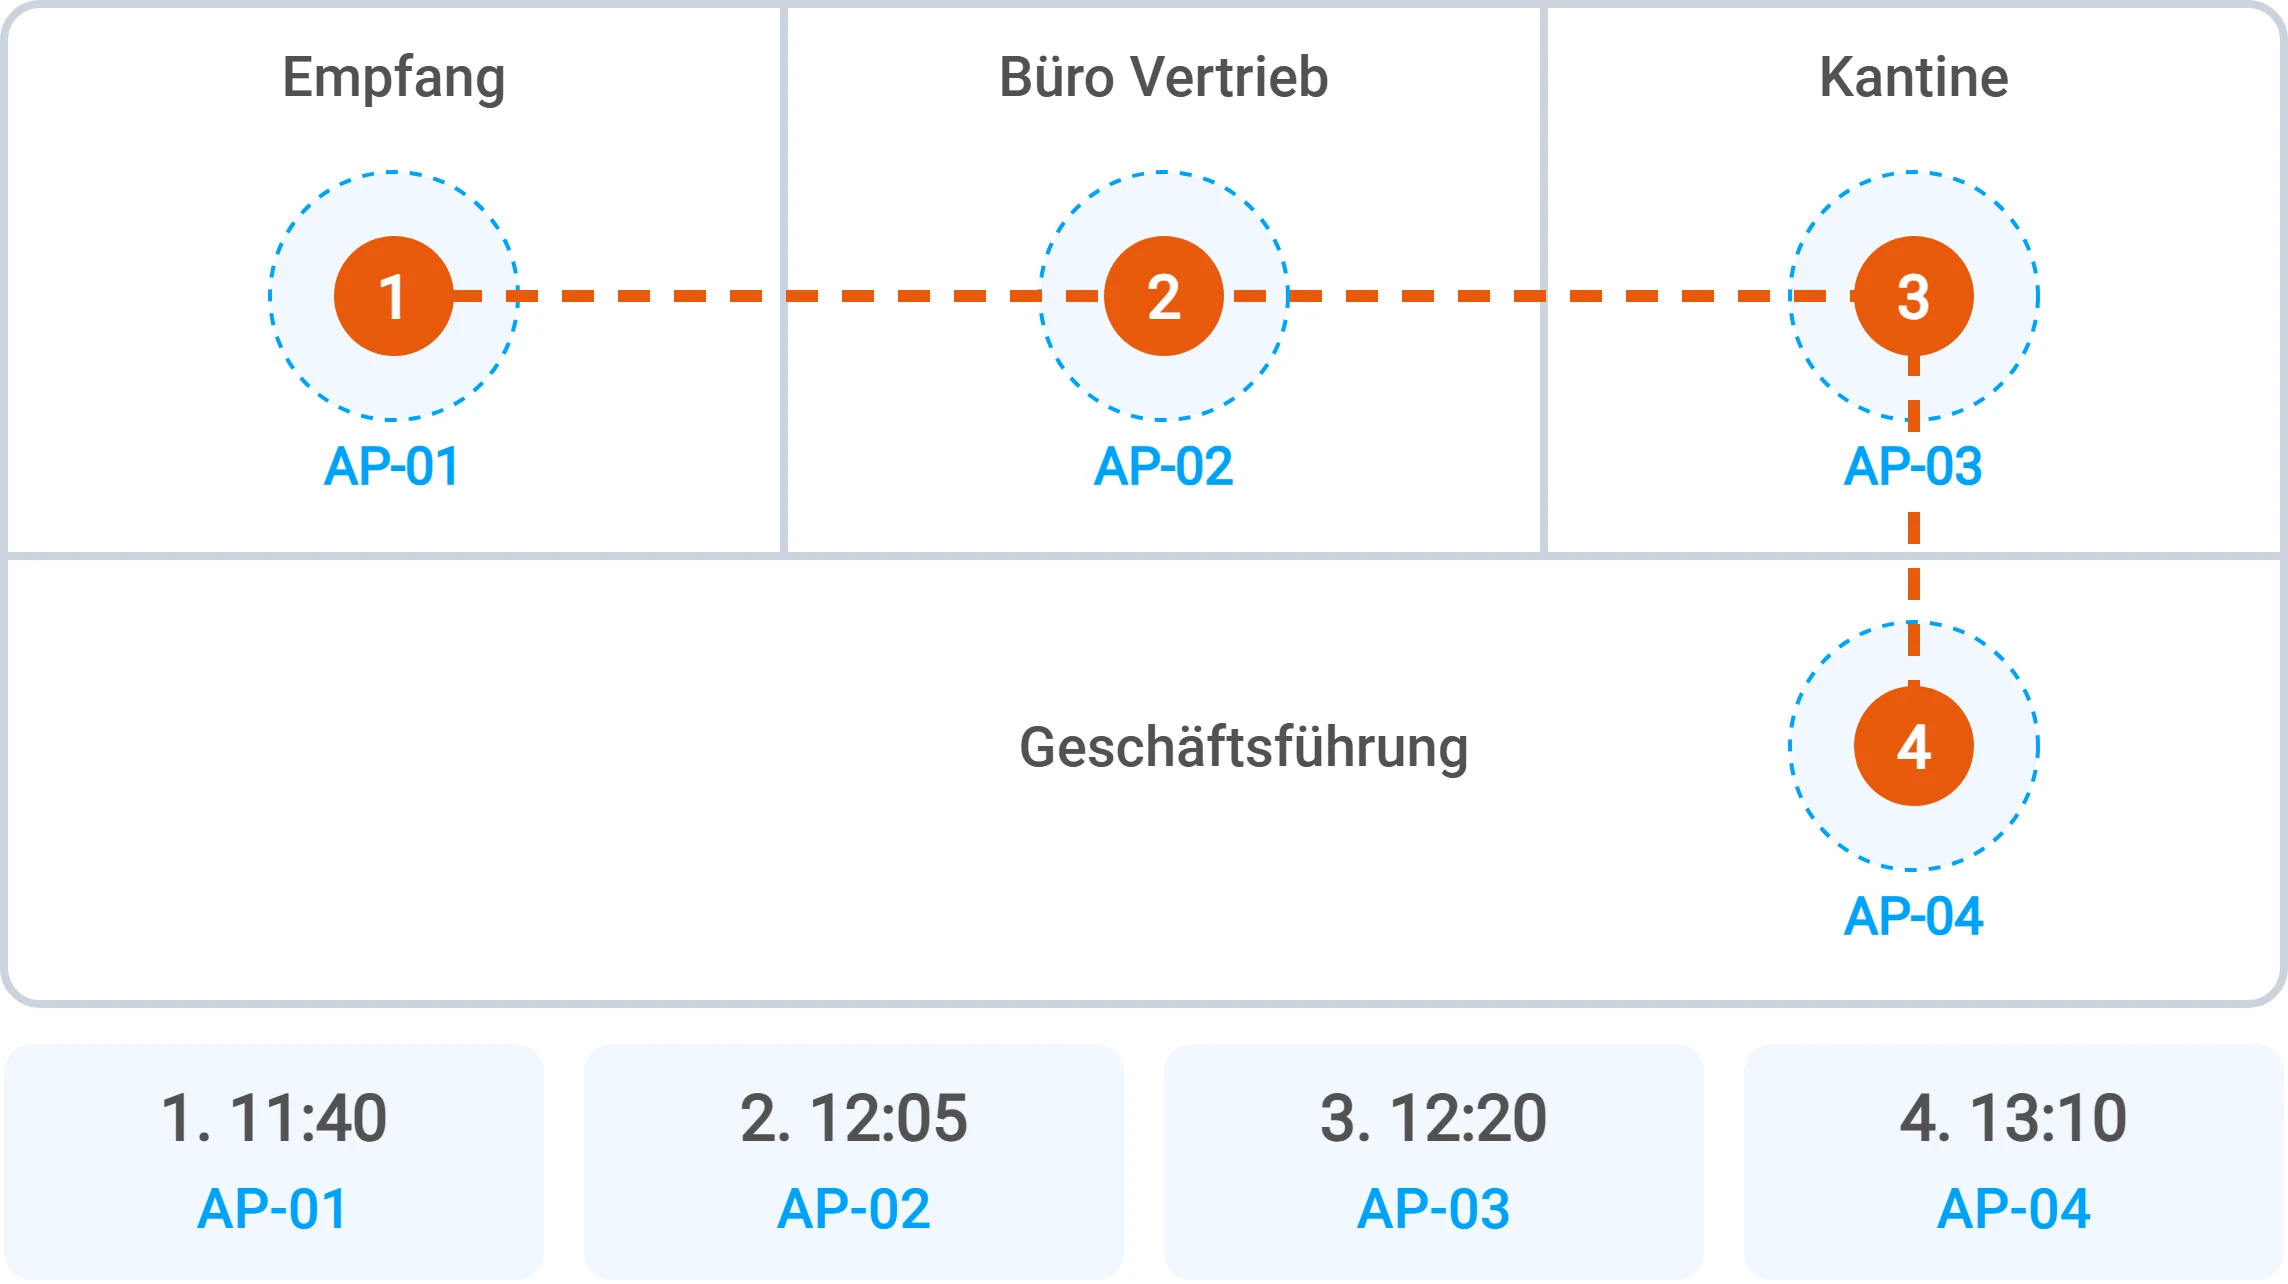
3. Wo sich das Gerät bewegt. Central zeigt, mit welchem Access Point die Konsole verbunden ist und zwischen welchen sie gewechselt hat. Im Beispiel wandert der Eintrag mittags vom Empfang über das Vertriebsbüro in die Kantine und um 13:10 Uhr in die Geschäftsführung. Aus dem Roaming-Verlauf lässt sich die Ansicht auch im Floorplan Manager öffnen. Für kabelgebundene Geräte gibt es diese Ansicht nicht, dort bleibt es beim Port.
4. Vor Ort klären. Mit Gerätetyp und letztem Access Point weiß die IT, wo sie suchen muss. Der Rest ist ein Gang zur Geschäftsführung und ein Gespräch. Diesmal war es nur ein Praktikant mit Spielekonsole. Damit es nicht wieder passiert, lässt sich der Netzzugang über Richtlinien einschränken, zum Beispiel mit Central NAC: Dann bekommt nur noch Zugriff, wer bekannt und zugelassen ist. Ein weitergegebenes Passwort reicht dann nicht mehr.
Wo die Sichtbarkeit endet
Central sieht, was über verwaltete Aruba-Geräte läuft. Ein Gerät an einem Access Point oder Switch, den Central nicht verwaltet, taucht nicht auf. Hängen mehrere Geräte an einem kleinen, nicht verwalteten Switch, erscheint dieser nicht als eigenes Gerät. Er fällt nur durch mehrere Einträge an einem Port auf.
Datenschutz: Bewegungsdaten von Geräten können Rückschlüsse auf Personen zulassen. Klären Sie mit Ihrem Datenschutzbeauftragten und, falls vorhanden, dem Betriebsrat, wer diese Daten wofür einsehen darf.
Und ohne zentrale Plattform?
Lösbar ist der Fall auch ohne Central, aber in Einzelschritten: an jedem infrage kommenden Access Point oder Controller anmelden, Client-Tabellen auslesen, Hersteller aus den MAC-Adressen herleiten und Logs einzeln durchsuchen. Vor allem muss dafür erst jemand einen Grund haben, nachzusehen.
Ohne zentrale Plattform
- 1An Access Points oder Controller anmelden
- 2Client-Tabellen auslesen
- 3Hersteller über MAC-Adresse herleiten
- 4Logs einzeln durchsuchen
- 5Weg aus den Logs zusammensetzen
- 6Vor Ort nachsehen
Mit Aruba Central
- 1Client-Liste des Standorts öffnen
- 2Gerätetyp und Access Point ablesen
- 3Roaming-Verlauf ansehen
- 4Vor Ort nachsehen
Vereinfachter Ablauf der Spurensuche.
Was Aruba Central außerdem kann
Dieselbe Plattform übernimmt auch den laufenden Betrieb von WLAN, LAN und SD-WAN:
Zero-Touch-Provisioning
Neue Geräte werden vor Ort nur angeschlossen und holen sich Konfiguration und Firmware selbst.
Zentrale Konfiguration
Einstellungen wie VLANs und SSIDs gelten für ganze Gruppen oder Standorte. Abweichungen werden nur dort gepflegt, wo sie nötig sind.
Firmware-Management
Updates werden zentral geplant und für Gruppen oder Standorte ausgerollt.
KI-Auswertung (AIOps)
Central erkennt Auffälligkeiten wie gehäufte Anmeldefehler, grenzt Ursachen ein und schlägt Korrekturen vor. Dazu kommt ein KI-Assistent für Fragen in natürlicher Sprache.
Zugangskontrolle
Central NAC vergibt Rechte nach Rolle und Gerätetyp. Für umfangreiche Richtlinien oder reinen On-Premises-Betrieb bleibt ClearPass die Lösung.
Time Travel
Das Dashboard lässt sich wie ein Rekorder bis zu 7 Tage zurückspulen, minutengenau. So sehen Sie den Zustand zum Zeitpunkt einer Störung.
Topologie
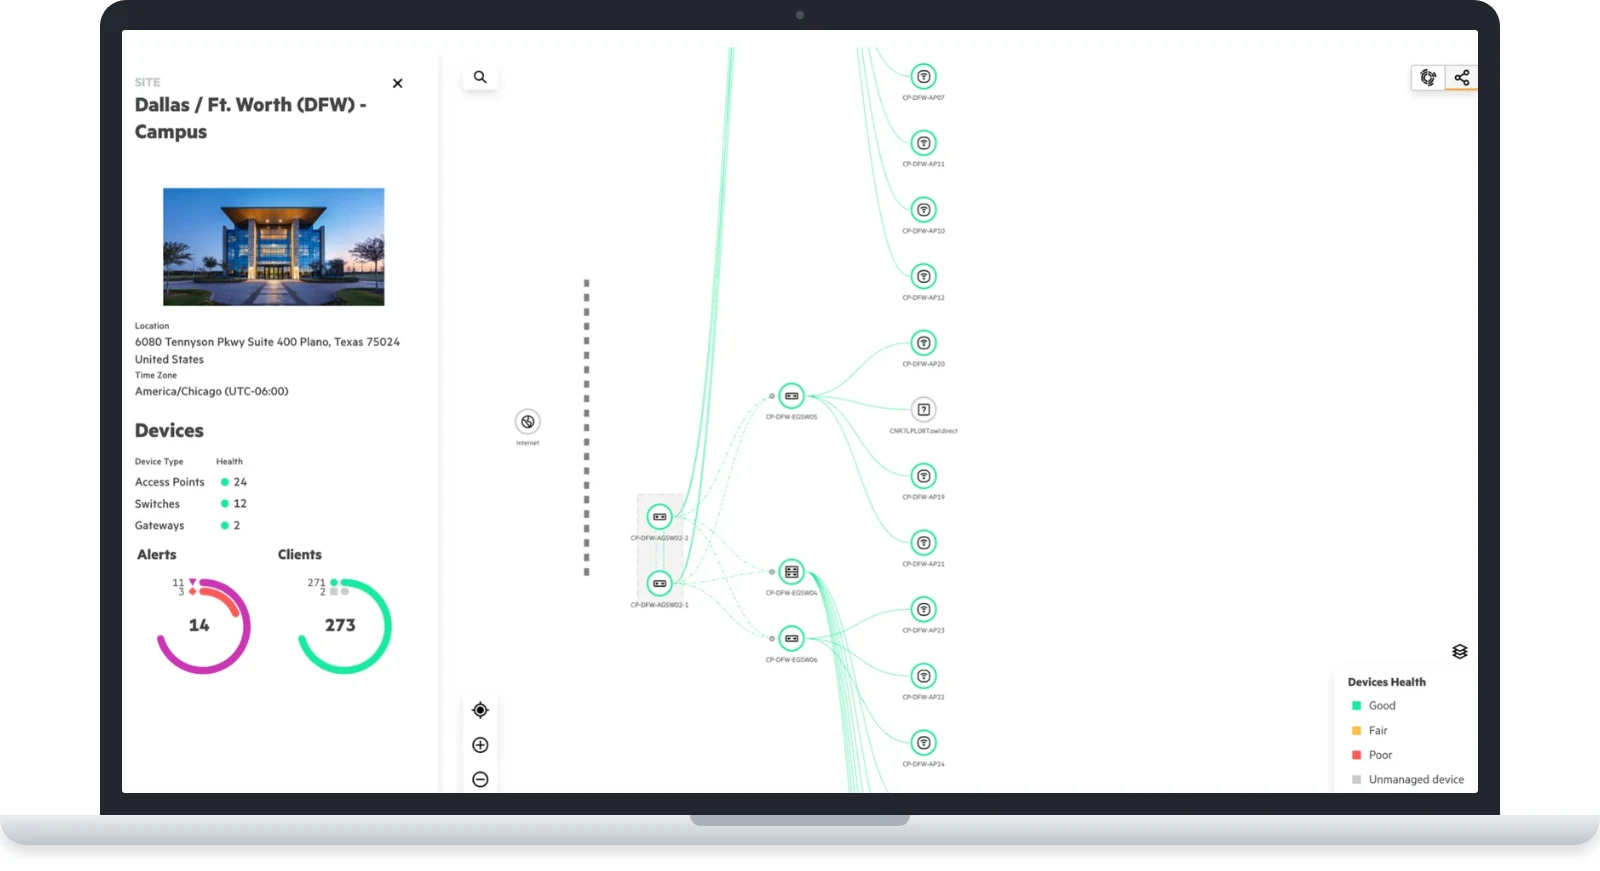
Die Ansicht zeigt, wie Switches und Access Points zusammenhängen. Nicht verwaltete Geräte sind darin eigens gekennzeichnet.
MSP-Modus
IT-Dienstleister betreuen mehrere Kundennetze in getrennten Mandanten aus einer Oberfläche.
Aruba Central, HPE Aruba Networking Central, New Central: ein Produkt
Alle drei Namen meinen dieselbe Produktlinie. „Aruba Central“ ist der ursprüngliche und weiterhin gebräuchliche Name. „HPE Aruba Networking Central“ ist seit der Umbenennung der Sparte 2023 der offizielle. „New Central“ bezeichnet die neue Generation der Plattform, „Classic Central“ die bisherige. Bestehende Foundation- und Advanced-Abos gelten laut HPE auch für New Central.
Aruba Central Cloud oder On-Premises?
Standard ist die Cloud-Variante. On-Premises passt, wenn Netzwerkdaten das eigene Haus nicht verlassen dürfen.
Cloud
- Betrieb und Updates durch HPE
- Daten in der HPE-Cloud
- Neue Funktionen kommen hier zuerst
- Typisch für Mittelstand, Filialnetze und Dienstleister
On-Premises
- Betrieb und Updates durch die eigene IT
- Daten im eigenen Rechenzentrum
- Cluster aus mehreren Knoten, laut HPE-Doku 2.5.8 bis zu 11
- Typisch für Organisationen mit strengen Datenvorgaben
Aruba Central vs. AirWave: Was ist der Unterschied?
AirWave ist das ältere Monitoring- und Management-Werkzeug für Aruba-Netze, installiert im eigenen Rechenzentrum. Central verbindet Monitoring, Konfiguration und Firmware in einer Plattform und erhält die Weiterentwicklung. Bleibt ein Netz auf AOS 8, kann es zunächst weiter mit AirWave laufen. Der Wechsel auf AOS 10 führt in der Regel zu Central.
Lizenzen: Foundation und Advanced
Central wird im Abo pro Gerät lizenziert. Der Preis hängt von Geräteklasse, Stufe und Laufzeit ab (1, 3, 5, 7 oder 10 Jahre). AP-, Switch- und Gateway-Lizenzen sind nicht untereinander tauschbar, und die Switch-Klasse richtet sich nach dem Modell. Ein Netz mit 40 Access Points und 10 Switches braucht also 40 AP-Lizenzen und 10 Switch-Lizenzen der passenden Klasse.
| Foundation | Advanced | |
|---|---|---|
| Konfiguration, Zero-Touch-Provisioning, Firmware | ja | ja |
| Monitoring und Client-Übersicht | ja | ja |
| KI-Suche | ja | ja |
| Erweiterte KI-Auswertungen, proaktive Alarmierung, automatische Optimierung | nein | ja |
| KI-Assistent (Copilot) | nein | ja, wenn mindestens 90 % der Geräte Advanced haben |
Verfügbare Lizenzen finden Sie unter Aruba Central Abonnementlizenz, für Gateways unter Aruba Central Gateway-Lizenz.
Welche Lizenzen braucht Ihr Netz?
Wir stellen die passenden Central-Lizenzen für Ihren Gerätebestand zusammen. Serverhero ist Aruba Solution Provider, Silber Partner.
Häufige Fragen zu Aruba Central
Was kostet Aruba Central?
Der Preis ergibt sich aus der Anzahl der Geräte, ihrer Klasse (Access Point, Switch-Klasse, Gateway), der Stufe (Foundation oder Advanced) und der Laufzeit von 1 bis 10 Jahren. Die verfügbaren Lizenzen stehen unter Aruba Central Abonnementlizenz.
Erkennt Aruba Central fremde Geräte im Netz?
Central zeigt alle Clients, die über verwaltete Aruba-Geräte verbunden sind, mit Port oder Access Point. Ein nicht verwalteter Switch erscheint nicht als eigenes Gerät, fällt aber durch mehrere Clients an einem Port auf. Ob ein Gerät zugelassen ist, muss die IT bewerten oder über Zugangsrichtlinien regeln.
Welche Firewall-Ports braucht Aruba Central?
Bei der Cloud-Variante bauen die Geräte ausgehende, verschlüsselte Verbindungen zu Central auf, vor allem über HTTPS. Die genauen Ports und Ziel-Adressen hängen von Region und Gerätetyp ab und ändern sich gelegentlich. Maßgeblich ist die aktuelle Liste in der HPE-Dokumentation.
Wie greift man auf Aruba Central zu?
Die Cloud-Variante wird über das HPE-GreenLake-Konto geöffnet, in dem auch Geräte und Lizenzen zugeordnet sind. Central On-Premises wird über die Weboberfläche der eigenen Installation aufgerufen.
Was ist der Unterschied zwischen Aruba Instant On und Aruba Central?
Instant On ist eine eigene Produktlinie für kleine Büros und Geschäfte, mit eigenen Geräten und eigener App. Central ist die Plattform für Unternehmensnetze. Instant-On-Geräte lassen sich nicht in Central verwalten.