+49 2234 2196 750
 it-beratung@serverhero.de




LANCOM
Netzwerk aus deutscher Entwicklung
LANCOM baut Netzwerkinfrastruktur für Unternehmen und Behörden – Router, Access Points, Switches und Firewalls, die sich über eine gemeinsame Oberfläche verwalten lassen. Entwicklung und Fertigung liegen in Deutschland, der Hauptsitz ist Würselen bei Aachen.
Seit der Eingliederung in Rohde & Schwarz tragen die Produkte die Marke R&S®LANCOM. Für Sie ändert das an Technik und Bedienung nichts – die Betriebssysteme LCOS, LCOS FX, LCOS SX und LCOS LX bleiben die Basis, ebenso die LANCOM Management Cloud.
Bei Serverhero bekommen Sie das Portfolio samt Auslegung: Welcher Router trägt Ihre Standortanbindung, wie viele Access Points braucht die Fläche wirklich, und welche Firewall-Klasse passt zur Nutzerzahl.

R&S Platinum Partner für LANCOM Netzwerktechnik
Serverhero ist Platinum Partner von Rohde & Schwarz – die höchste Stufe des Partnerprogramms für die LANCOM-Produktlinie. Das bedeutet zertifizierte Techniker im Haus, direkten Draht zum Hersteller und Projektkonditionen, die über den Listenpreis hinausgehen.
Beim Hersteller selbst zählt die Herkunft: LANCOM ist Träger des vom Bundeswirtschaftsministerium initiierten Vertrauenszeichens „IT-Security Made in Germany", Entwicklung und Fertigung finden in Deutschland statt, und BSI-Zertifizierungen belegen das erreichte Sicherheitsniveau. Viele Produkte sind für die Verarbeitung VS-NfD-eingestufter Daten zugelassen – ein Kriterium, das für Behörden und KRITIS-Betreiber den Kreis in Frage kommender Hersteller deutlich verkleinert.
Aus dem Programm
Vier Geräte, vier Aufgaben
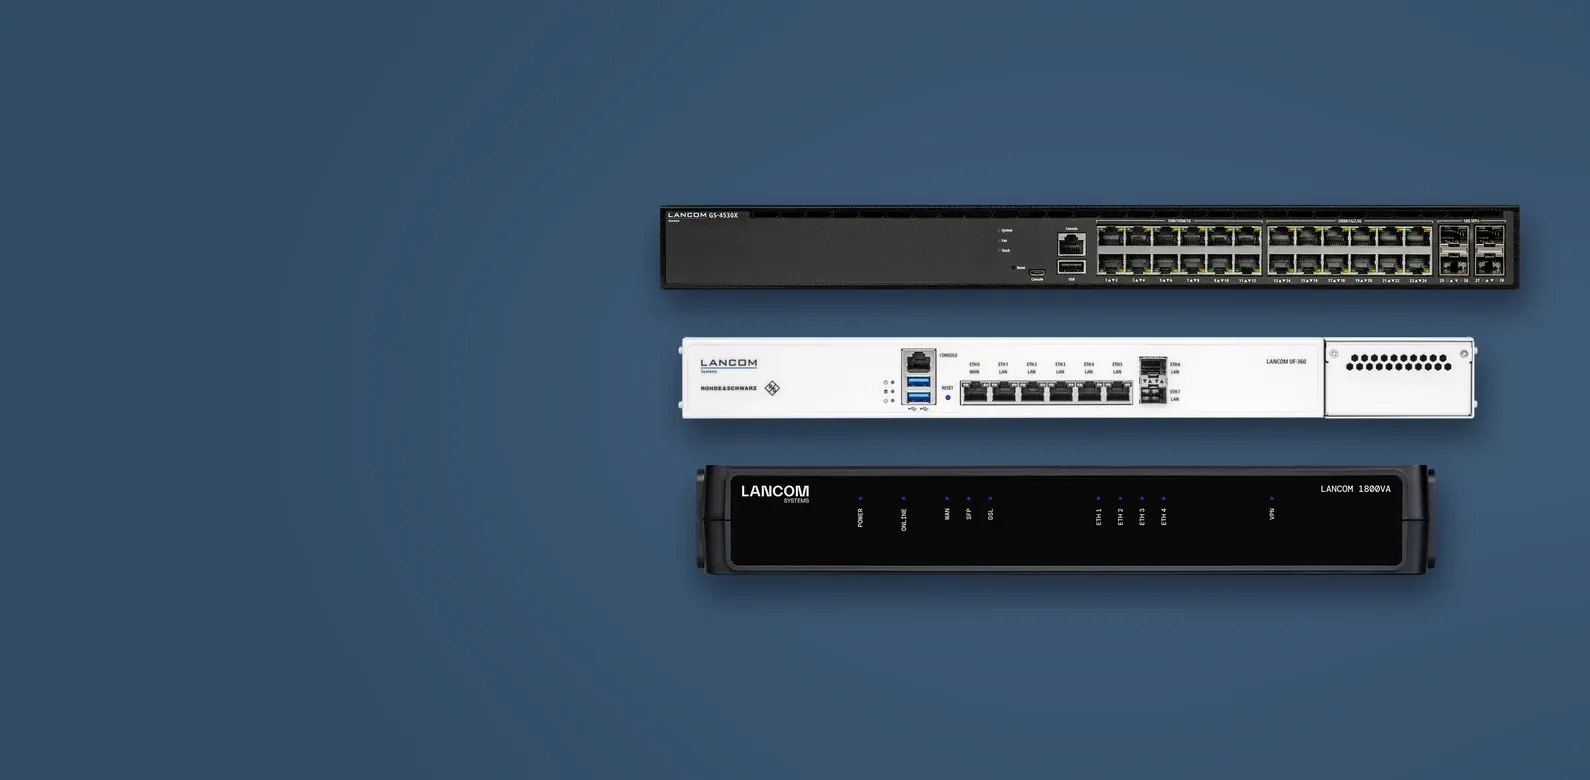
Ein Querschnitt durch das Portfolio – die beliebtesten Baureihen

LANCOM 1800VA
SD-WAN-Gateway mit eingebautem VDSL-Modem. Fünf Gigabit-Ports, davon einer als SFP-Combo für Glasfaser, dazu fünf VPN-Kanäle ab Werk. Der Standardweg, eine Filiale an die Zentrale zu hängen.

R&S Unified Firewall UF-360
UTM-Firewall für bis zu 100 Benutzer. 11,6 Gbps Durchsatz, 2x SFP+ und 6x Gigabit RJ45 auf einer Höheneinheit. Application Control, IDS/IPS sowie Web- und Mailfilter in einem Gerät.

LANCOM LX-6400
Wi-Fi 6 für Büro und Fläche. Dual-Band 4x4:4 mit bis zu 2.400 MBit/s, 2,5-Gigabit-Uplink und PoE+. Ausgelegt auf viele gleichzeitige Endgeräte, nicht auf Spitzenwerte im Datenblatt.

LANCOM GS-4530X
Managed Layer 3 mit Multi-Gigabit. 12x 1 GbE und 12x 2,5 GbE, dazu 4x 10 Gbit SFP+ und 2x 40 Gbit QSFP+ für die Verteilung. Redundantes Netzteil, eine Höheneinheit.
Einsatzszenarien
Fünf typische Anforderungen
Vergleich
Produktbereiche gegenübergestellt
Die Einordnung hilft bei der Vorauswahl. Welche Baugröße tatsächlich passt, hängt an Nutzerzahl, Durchsatz und Fläche – das klären wir im Gespräch.
| Bereich | Baureihen | Typischer Einsatz | Verwaltung | Betriebssystem |
|---|---|---|---|---|
| Router & VPN-Gateways | 1800er, 1900er |
Standortanbindung, VPN, SD-WAN, Mobilfunk-Backup |
LANconfig oder Management Cloud |
LCOS |
| Unified Firewalls | UF-60 bis UF-1060, virtuelle Appliance |
Perimeterschutz, UTM, Content- und Mailfilter |
eigene Weboberfläche, Management Cloud |
LCOS FX |
| Access Points | LX (Wi-Fi 6/7), LW, OW und OAP für außen |
WLAN in Büro, Halle, Außenbereich, Industrie |
Management Cloud oder WLAN-Controller |
LCOS LX |
| Switches | GS (L2, PoE), XS (10/25 Gigabit) |
Zugang, Verteilung, Rechenzentrums-Uplinks |
LANconfig oder Management Cloud |
LCOS SX |
| WLAN-Controller | WLC-Reihe mit AP-Lizenzpaketen |
zentrale WLAN-Steuerung ohne Cloud |
eigene Oberfläche |
LCOS |
Betriebssysteme und Verwaltungswege nach Herstellerangabe. BSI-Zulassungen gelten modell- und versionsbezogen – bitte im Einzelfall prüfen lassen.
Verwaltung
Ein Netz, eine Oberfläche
Der Aufwand entsteht selten beim Kauf, sondern im Betrieb. LANCOM setzt darum auf durchgängige Werkzeuge über alle Gerätegruppen hinweg.
LANCOM Management Cloud
Konfiguration über Vorlagen, automatischer Rollout neuer Standorte, Überwachung und Firmware-Verteilung – für Router, Access Points, Switches und Firewalls gemeinsam.
LANconfig & LANmonitor
Die klassischen LANtools für Einrichtung und Überwachung im eigenen Netz, wenn eine Cloud-Verwaltung nicht gewünscht ist.
Zero-Touch-Rollout
Gerät auspacken, anstecken, fertig: Die Konfiguration kommt aus der Cloud. Spart die Anreise zum Standort und macht Rollouts planbar.
SD-WAN
Datenverkehr nach Anwendung über die passende Leitung lenken – etwa Sprache über MPLS, Backup über LTE. Zentral gesteuert statt je Router konfiguriert.
Firmware-Pflege
Lange Versorgung mit Sicherheitsupdates über definierte Lifecycle-Richtlinien. Der Status jeder Baureihe ist beim Hersteller einsehbar.
Monitoring
Auslastung, Verbindungsqualität und Störungen im Blick – über die Management Cloud oder klassisch per SNMP in Ihr vorhandenes Monitoring.
Auslegung
Vier Fragen vor der Bestellung
Wie viele Access Points braucht die Fläche?
Nicht die Quadratmeter entscheiden, sondern Bauweise und Nutzerdichte. Trockenbau verhält sich anders als Stahlbeton, ein Großraumbüro anders als ein Lager. Für die Planung zählt außerdem, ob viele Geräte gleichzeitig senden – dann bringt Wi-Fi 6/7 mehr als eine höhere Spitzenrate.
Welche Firewall-Größe passt?
Maßgeblich sind Nutzerzahl und geforderter Durchsatz mit aktivierten Schutzfunktionen – nicht der Rohdurchsatz aus dem Datenblatt. Application Control und IDS/IPS kosten Leistung. Wer knapp auslegt, merkt es im Betrieb.
Cloud oder eigener Controller?
Die Management Cloud spart Aufwand bei mehreren Standorten und erlaubt Zero-Touch-Rollout. Ein eigener WLAN-Controller bleibt sinnvoll, wenn Verwaltungsdaten das Netz nicht verlassen dürfen. Beides lässt sich kombinieren.
Welche Zulassung ist gefordert?
Bei Behörden und KRITIS ist oft eine BSI-Zulassung vorgegeben, teils speziell für VS-NfD. Diese gelten modell- und versionsbezogen. Klären Sie das vor der Auswahl – wir prüfen für Ihren Fall, welche Kombination die Anforderung erfüllt.
FAQ
Häufige Fragen zu LANCOM
LANCOM gehört zu Rohde & Schwarz und firmiert im Produktnamen als R&S®LANCOM. Die Website lancom-systems.de leitet auf rs-nc.rohde-schwarz.com um. An Betriebssystemen, Management-Werkzeugen und Kompatibilität ändert das nichts – bestehende Installationen laufen unverändert weiter.
Ein vom Bundeswirtschaftsministerium initiiertes Vertrauenszeichen. Es setzt unter anderem deutschen Unternehmenssitz, Entwicklung in Deutschland und die Verpflichtung voraus, keine versteckten Zugänge einzubauen. LANCOM ist Träger dieses Zeichens.
Das Bundesamt für Sicherheit in der Informationstechnik hat mehrere LANCOM-Produkte für die Verarbeitung von VS-NfD-eingestuften Daten zugelassen. Die Zulassung gilt jeweils für eine bestimmte Modell- und Firmwarekombination, nicht pauschal für eine Baureihe. Sprechen Sie uns an – wir prüfen den Stand für Ihre Anforderung.
Nein. Geräte lassen sich weiterhin einzeln über LANconfig einrichten. Ab mehreren Standorten oder bei häufigen Änderungen spart die Management Cloud allerdings spürbar Aufwand, weil Konfiguration über Vorlagen statt Gerät für Gerät läuft.
Die GS-Reihe deckt den Zugangsbereich ab: Gigabit-Ports, L2-Management, häufig mit PoE für Access Points und Telefone. Die XS-Reihe zielt auf Verteilung und Rechenzentrum mit 10- und 25-Gigabit-Uplinks. Beide finden Sie unter LANCOM Switches.
Wenn viele Endgeräte gleichzeitig funken, ja – Wi-Fi 7 erhöht vor allem die Kapazität und senkt Latenzen. Für einzelne Arbeitsplätze mit moderatem Datenaufkommen bringt Wi-Fi 6 bereits genug. Entscheidend ist außerdem, ob die Endgeräte den Standard überhaupt unterstützen.
Ja. Die R&S Unified Firewall gibt es als virtuelle Appliance für gängige Hypervisoren. Funktionsumfang und Lizenzmodell entsprechen der Hardware-Variante.
Auslegung vor dem Kauf, geprüfte Konfigurationen und Projektkonditionen bei größeren Vorhaben. Für Zertifizierungsfragen und Schulungen verweisen wir auf die LANCOM-Zertifizierungen.