+49 2234 2196 750
 it-beratung@serverhero.de


HPE iLO 7 ist der Management-Controller der HPE-ProLiant-Compute-Gen12-Server. Über einen eigenen Netzwerkanschluss steuern Sie den Server damit aus der Ferne: einschalten, neu starten, überwachen und neu installieren, auch wenn er ausgeschaltet ist oder kein Betriebssystem läuft. Gegenüber iLO 6 hat HPE vor allem die Sicherheit ausgebaut und mehrere ältere Werkzeuge gestrichen.
Hier erfahren Sie, welche Server iLO 7 haben, welche Funktionen und Schutzmechanismen es bietet, wie Fernzugriff und Einrichtung funktionieren und was sich gegenüber iLO 6 ändert.
Was ist HPE iLO 7?
iLO (Integrated Lights-Out) ist ein eigener kleiner Rechner auf dem Mainboard des Servers: ein Chip (ASIC) mit eigener Firmware, eigenem Speicher und eigenem Netzwerkzugang. Er läuft, sobald der Server Strom hat, unabhängig vom Betriebssystem. Das nennt man Out-of-Band-Management. iLO 7 ist die siebte Generation dieses Chips. HPE hat sie am 12. Februar 2025 zusammen mit den ProLiant-Compute-Gen12-Servern vorgestellt.
Der allgemeine Fachbegriff ist BMC (Baseboard Management Controller). Dell nennt seinen Controller iDRAC, Lenovo XClarity Controller. Die Schreibweisen „HP iLO“ und „HPE iLO“ meinen dasselbe: Seit der Aufspaltung von HP 2015 heißt der Hersteller Hewlett Packard Enterprise (HPE).
Welche Server haben iLO 7?
iLO 7 steckt in den ProLiant-Compute-Gen12-Servern, zum Beispiel dem DL380 Gen12. Ausnahmen: DL320 Gen12-SP, DL340 Gen12-SP, DL380a Gen12 und DL384 Gen12 haben iLO 6. Gen11-Server haben iLO 6, Gen10 und Gen10 Plus iLO 5.
Die Version hängt am Chip. Ein Firmware-Update macht aus einem iLO 6 kein iLO 7. Welche Version Ihr Server hat, sehen Sie nach dem Login auf der Übersichtsseite der Weboberfläche oder beim Start in den „System Utilities“ (Taste F9).
Funktionen von HPE iLO 7
Die Grundfunktionen hat iLO 7 von seinen Vorgängern übernommen. Neu sind vor allem die Weboberfläche und mehr Einstellungen, die Sie direkt im Browser ändern können.
- Remote-Konsole: Bild, Tastatur und Maus des Servers im Browser, als würden Sie davor sitzen. Die Konsole läuft als HTML5 ohne Zusatzsoftware.
- Virtuelle Medien: Ein ISO-Image vom eigenen Rechner oder aus dem Netz als Laufwerk in den Server einbinden, etwa für die Installation von Windows Server, VMware ESXi oder Proxmox.
- Power-Steuerung: Einschalten, Ausschalten, Kaltstart und Reset aus der Ferne. Hängt das Betriebssystem, gibt es zusätzlich ein virtuelles „Drücken und Halten“ des Einschaltknopfs.
- Hardware-Überwachung: iLO überwacht Prozessoren, Arbeitsspeicher, Temperaturen, Lüfter, Netzteile, Controller und Laufwerke und schreibt Ereignisse in das Integrated Management Log (IML). Das Active Health System zeichnet Betriebsdaten für den HPE-Support auf. Neu in iLO 7 ist die Leckerkennung für flüssiggekühlte Server.
- BIOS und Storage im Browser (neu): BIOS-Einstellungen ändern sowie Storage-Volumes anlegen und löschen, ohne den Server in die System Utilities zu starten.
- Firmware-Updates: Firmware für iLO, BIOS und weitere Komponenten über die Weboberfläche einspielen. Im iLO-Repository lassen sich Firmware-Pakete ablegen und für einen Rückschritt bereithalten.
- Schnittstellen zur Automatisierung: Die RESTful API nach dem Redfish-Standard, dazu IPMI 2.0 und SNMPv3. Darüber binden sich HPE Compute Ops Management, HPE OneView oder eigene Skripte an.
Neue Weboberfläche
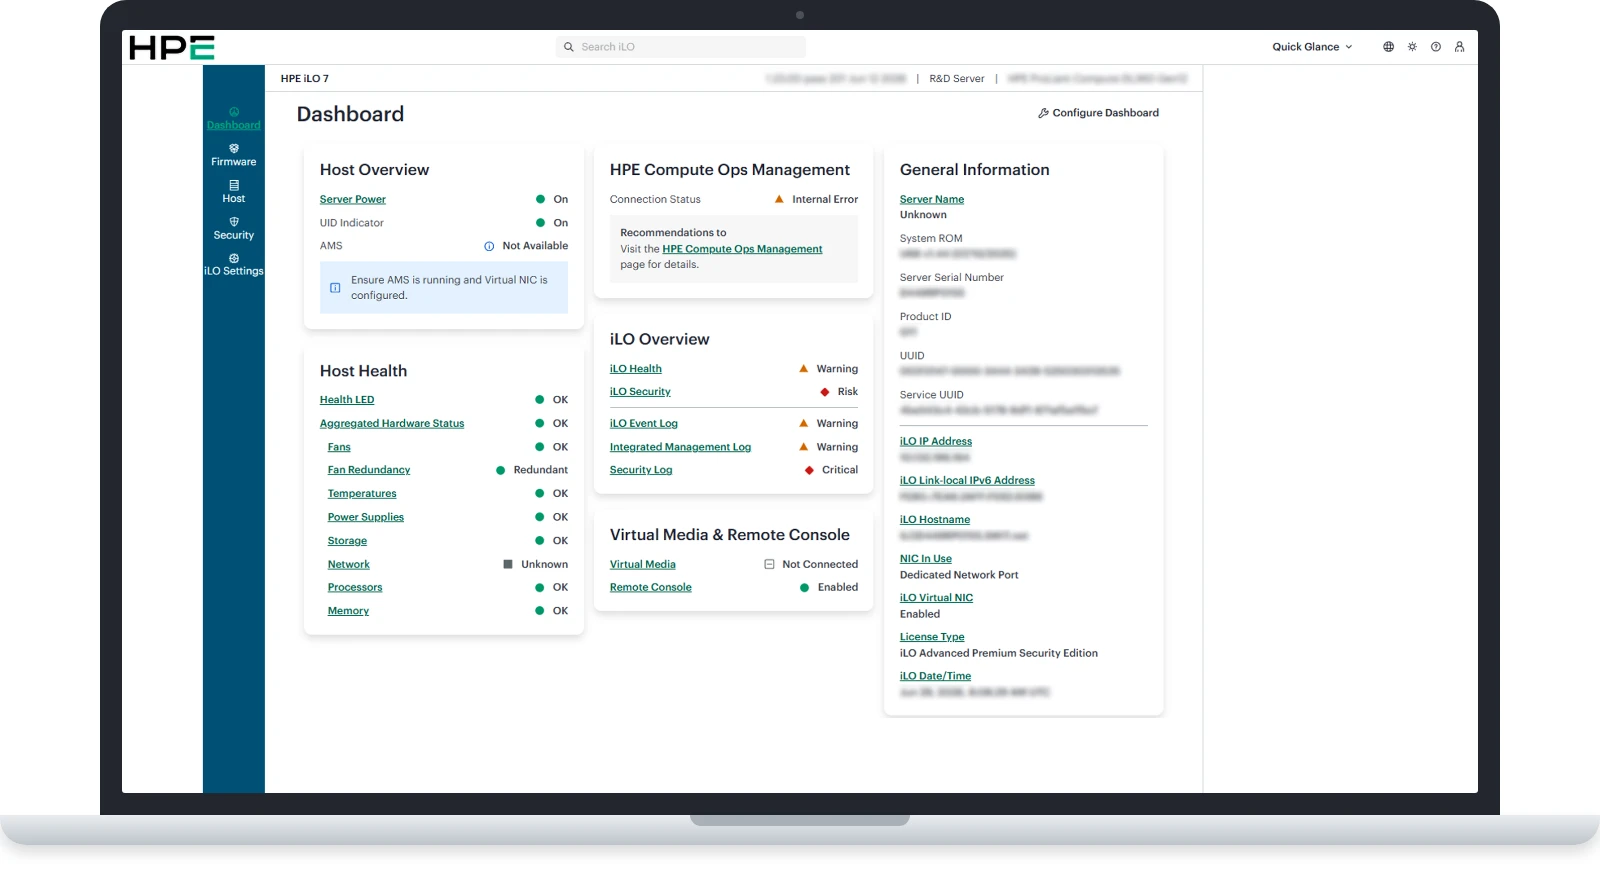
Die Oberfläche von iLO 7 ist nach Aufgaben gegliedert. Dashboards zeigen den Zustand von Server, Hardware und Netzwerk auf einen Blick. Eine Suchfunktion führt direkt zu Einstellungen, die früher mehrere Menüebenen tief lagen.
Sicherheit in HPE iLO 7
Sicherheit ist der Schwerpunkt von iLO 7. Der Grund: iLO hängt im Netz und hat volle Kontrolle über den Server. Wer iLO übernimmt, hat praktisch dieselben Möglichkeiten wie jemand, der vor dem Server steht.
Secure Enclave: ein eigener Sicherheitsbereich im iLO-Chip
Der iLO-7-Chip enthält eine Secure Enclave, einen abgeschotteten Sicherheitsbereich mit physischem Manipulationsschutz. Dort liegen die Geheimnisse des Systems, etwa kryptografische Schlüssel. Zugriff gibt es nur über wenige interne Schnittstellen der iLO-Firmware. Darauf baut unter anderem die lokale Schlüsselverwaltung für selbstverschlüsselnde Laufwerke (SED) auf.
Die Secure Enclave ergänzt den Silicon Root of Trust, den es seit iLO 5 gibt. Der Root of Trust prüft beim Start, ob die Firmware unverändert ist. Die Enclave schützt zusätzlich die Schlüssel. HPE hat sie so ausgelegt, dass sie die Hardware-Anforderungen von FIPS 140-3 Level 3 erfüllt. Die Zertifizierung ist laut HPE beantragt, aber noch nicht erteilt.
Quantensichere Firmware-Updates
Firmware-Updates für iLO, BIOS und CPLD signiert iLO 7 mit dem LMS-Verfahren. Das ist ein von NIST zugelassener Signaturalgorithmus und nach der US-Vorgabe CNSA 2.0 ausgerichtet. Damit lassen sich die Signaturen auch mit künftigen Quantencomputern nicht fälschen. Für Server, die zehn Jahre und länger laufen, ist das schon heute relevant.
Sicher ab Werk: Secure Standard
iLO 7 startet im Sicherheitszustand „Secure Standard“. Den bisherigen, weniger strengen Zustand „Production“ gibt es nicht mehr. Für Umgebungen mit strengeren Vorgaben lässt sich iLO 7 in die Zustände „FIPS“ oder „CNSA“ schalten. Schon im Standardzustand unterstützt iLO 7 RSA-Schlüssel mit 4.096 Bit und ECC-Schlüssel (P-384).
- Zugriff aus dem Betriebssystem: läuft verschlüsselt über die virtuelle iLO-Netzwerkkarte. Verwaltungsprogramme auf dem Server melden sich über ein Service-Konto mit Session-Token an.
- Schutz des BIOS-Chips: Das Virtual UEFI ROM verhindert, dass jemand das BIOS über eine Klemme direkt am Chip ausliest oder verändert.
- Prüfung von Komponenten: Über SPDM prüft iLO die Echtheit von Komponenten wie Netzteilen, Storage-Controllern und Netzwerkkarten.
- Verschlüsselte Laufwerke: Selbstverschlüsselnde Laufwerke lassen sich lokal über die Secure Enclave verwalten, direkt angeschlossene NVMe-SEDs auch per Redfish.
iLO-Firmware aktuell halten
Auch iLO 7 braucht Updates: HPE schließt Sicherheitslücken über neue Firmware-Versionen. Spielen Sie diese über die iLO-Weboberfläche, das Service Pack for ProLiant oder zentral über Compute Ops Management ein. Aktuelle Versionen und Sicherheitshinweise stehen im HPE Support Center. Weitere Maßnahmen finden Sie im Artikel HPE Server-Sicherheit, zur laufenden Pflege unter HPE Server-Wartung.
Remote Management mit HPE iLO 7
Für den Fernzugriff braucht iLO eine eigene Netzwerkverbindung. Welche Aufgaben Sie damit aus der Ferne erledigen können, hängt von der Lizenz ab.
Anschlüsse: dedizierter Port, Shared Port, Service-Port
- Dedizierter iLO-Port: Eigene RJ-45-Buchse, meist mit „iLO“ beschriftet. Der Datenverkehr läuft getrennt vom Produktivnetz. Das ist der empfohlene Weg.
- Shared Network Port: iLO nutzt einen Port der normalen Netzwerkkarte mit. Das spart ein Kabel, trennt aber Management und Produktivverkehr nicht physisch. Es ist immer nur einer der beiden Wege aktiv.
- Service-Port (USB): Der USB-Anschluss an der Front verbindet einen Laptop direkt mit iLO, ohne Monitor und Tastatur ans Rack zu schieben. Unter iLO 7 werden Windows 10/11, macOS und Linux unterstützt. Der Service-Port ersetzt keine Netzwerkverbindung.
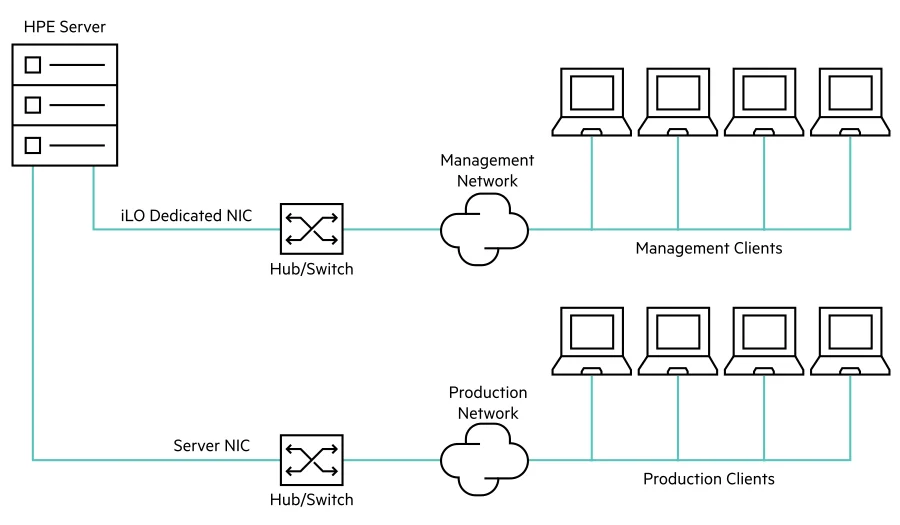
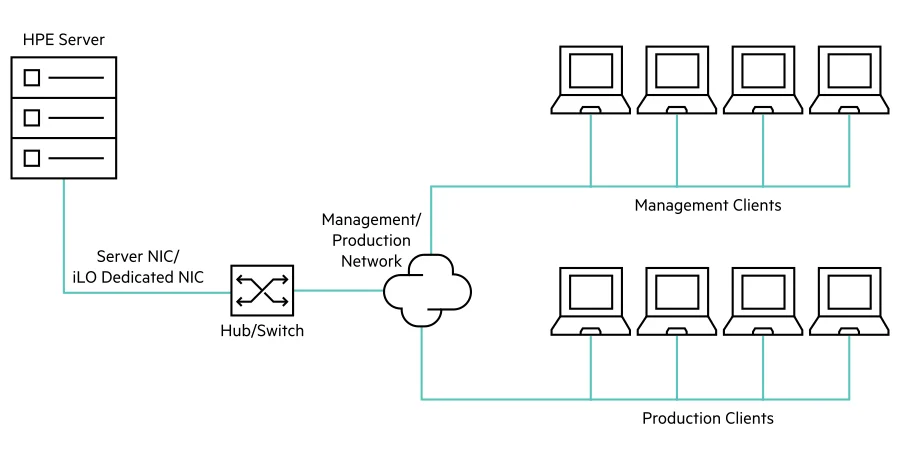
Stellen Sie iLO nicht direkt ins Internet. Für den Zugriff von außen gehört iLO in ein eigenes Management-Netz, das nur per VPN erreichbar ist.
HPE iLO 7 einrichten
Die Einrichtung dauert wenige Minuten. Bei iLO 5 und iLO 6 läuft sie nach demselben Muster, nur der Name des Menüs unterscheidet sich.
1. Netzwerk einstellen
- Schließen Sie das Netzwerkkabel an den iLO-Port an und starten Sie den Server.
- Drücken Sie F9, sobald „System Utilities“ auf dem Bildschirm erscheint.
- Wählen Sie „System Configuration“ und dann „iLO 7 Configuration Utility“ und „Network Options“.
- Ab Werk bezieht iLO seine Adresse per DHCP. Für eine feste Adresse setzen Sie „DHCP Enable“ auf „OFF“ und tragen IP-Adresse, Subnetzmaske und Gateway ein.
- Speichern Sie mit F12 und bestätigen Sie den Neustart.
2. Anmelden
- Rufen Sie https://<IP-Adresse> im Browser auf. Die Warnung zum selbst signierten Zertifikat bestätigen Sie über „Erweitert“.
- Melden Sie sich mit dem Benutzer „Administrator“ an. Das Passwort steht auf dem iLO-Etikett am Gehäuse, meist ein ausziehbarer Anhänger an der Front.
- Ändern Sie das Passwort nach der ersten Anmeldung.
3. Lizenz einspielen
- Geben Sie in der Suche der Oberfläche „Licensing“ ein und öffnen Sie die Lizenzverwaltung.
- Tragen Sie den Lizenzschlüssel ein (5 Blöcke à 5 Zeichen) und bestätigen Sie mit „Install“.
Für ältere Server mit iLO 5 gibt es eine bebilderte Anleitung in unserem Whitepaper „HPE iLO 5 konfigurieren und aktivieren“ (PDF).
iLO Standard oder Advanced: Was geht aus der Ferne?
Jeder ProLiant-Server bringt iLO Standard ohne Aufpreis mit. Die iLO-Advanced-Lizenz schaltet die Funktionen frei, die echten Fernbetrieb erst möglich machen. Andere Lizenzstufen verkauft HPE nicht mehr.
| Funktion | iLO Standard | iLO Advanced |
|---|---|---|
| Hardware-Überwachung, IML, Active Health System | ja | ja |
| Power-Steuerung, Firmware-Updates | ja | ja |
| Remote-Konsole während Start und BIOS | ja | ja |
| Remote-Konsole bei laufendem Betriebssystem | nein | ja |
| Virtuelle Medien (ISO einbinden) | nein | ja |
| Anmeldung über Active Directory / LDAP | nein | ja |
| Zwei-Faktor-Anmeldung (Kerberos, Smartcard) | nein | ja |
Die Lizenz gilt pro Server, mit 1 oder 3 Jahren Support und Updates, als Lizenz mit Datenträger oder elektronisch (zum Beispiel 512485-B21 für 1 Jahr, E6U64ABE elektronisch für 3 Jahre). Eine kostenlose Testlizenz über 90 Tage lässt sich auf jedem Server einmal aktivieren. Wenn Sie Server aus der Ferne installieren oder bei laufendem System per Konsole eingreifen wollen, brauchen Sie Advanced. Für einen Server im eigenen Serverraum, der nur überwacht werden soll, reicht oft Standard. Lizenzen erhalten Sie bei uns unter HPE System-Software.
iLO 6 vs. iLO 7: die Unterschiede
Bei der täglichen Arbeit im Browser ändert sich wenig. Die Unterschiede liegen in der Hardware-Sicherheit, in den Voreinstellungen und bei den Werkzeugen für Skripte.
| iLO 6 | iLO 7 | |
|---|---|---|
| Server | Gen11, vier Gen12-Modelle | Gen12 |
| Hardware-Vertrauensanker | Silicon Root of Trust | Silicon Root of Trust + Secure Enclave |
| Quantensichere Firmware-Signatur (LMS) | nein | ja |
| Standard-Sicherheitszustand | Production | Secure Standard |
| Lokale SED-Schlüsselverwaltung über Secure Enclave | nein | ja |
| Weboberfläche | bisheriges Layout | neu, mit Dashboards und Suche |
| BIOS-Einstellungen und Storage-Volumes im Browser | nein | ja |
| Service-Port für Laptops | über USB-Ethernet-Adapter, modellabhängig | direkt, Windows/macOS/Linux |
| SSH, Text-Konsole, SM CLP | ja | entfallen |
| RIBCL, HPONCFG, HPQLOCFG | ja | entfallen |
| iLO Federation | ja | entfallen |
| HTML5-Konsole, virtuelle Medien | ja | ja |
| Redfish, IPMI 2.0, SNMPv3 | ja | ja |
Was in iLO 7 entfallen ist
- SSH-Zugang zu iLO, damit auch die Text-Konsole und SM CLP
- RIBCL und die Werkzeuge HPONCFG, HPQLOCFG, HPLOMIG und die XML-Skriptbeispiele
- Die .NET-Remote-Konsole und die Standalone Remote Console (HPLOCONS)
- iLO Federation (Gruppenverwaltung mehrerer iLOs)
- Der Sicherheitszustand „Production“ und die WINS-Konfiguration
Was das für den Umstieg auf Gen12 bedeutet
Wer iLO nur über den Browser bedient, muss nichts umstellen. Wer per Skript arbeitet, sollte vor dem Kauf prüfen, welche Abläufe noch über RIBCL, HPONCFG oder SSH laufen. Diese Wege gehen unter iLO 7 nur noch über die Redfish-API, etwa mit dem Werkzeug iLOrest oder den PowerShell-Cmdlets von HPE. Auch Redfish-Skripte für iLO 6 brauchen teilweise Anpassungen. HPE beschreibt sie in einer eigenen Anleitung für den Wechsel von iLO 6 auf iLO 7.
In gemischten Umgebungen mit Gen11 und Gen12 fällt die Gruppenverwaltung über iLO Federation weg. Mehrere Server verwalten Sie dann zentral über Compute Ops Management oder HPE OneView.
Und iLO 8?
Seit Oktober 2026 führt HPE in den QuickSpecs iLO 8 als Management-Controller der ProLiant-Compute-Gen13-Server. HPE nennt bisher vor allem schnellere Bereitstellung, Sicherheit ab Werk und mehr Einblick in den Betrieb. Für Gen12 bleibt iLO 7 die aktuelle Version.
Neuen ProLiant mit iLO 7 planen?
Wir konfigurieren Ihren Gen12-Server inklusive passender iLO-Lizenz. Serverhero ist HPE Gold Partner.
Häufige Fragen zu HPE iLO 7
Welche Server haben HPE iLO 7?
iLO 7 steckt in den HPE-ProLiant-Compute-Gen12-Servern. Ausnahmen sind DL320 Gen12-SP, DL340 Gen12-SP, DL380a Gen12 und DL384 Gen12: Diese Modelle haben iLO 6. Die Gen13-Server bringen iLO 8 mit.
Kann ich einen älteren Server auf iLO 7 aufrüsten?
Nein. Die iLO-Version hängt am Chip auf dem Mainboard. Ein Gen11-Server behält iLO 6, ein Gen10-Server iLO 5. Per Firmware-Update erhalten Sie neue Funktionen und Sicherheitskorrekturen innerhalb der jeweiligen Version.
Gibt es in iLO 7 noch SSH?
Nein. HPE hat SSH in iLO 7 gestrichen und damit auch die Text-Konsole und SM CLP. Für Skripte nutzen Sie die Redfish-API, etwa über das Werkzeug iLOrest oder die PowerShell-Cmdlets von HPE. Für den Konsolenzugriff gibt es die HTML5-Remote-Konsole im Browser.
Brauche ich für iLO 7 die Advanced-Lizenz?
Nicht für die Grundfunktionen. iLO Standard ist in jedem Server enthalten und deckt Überwachung, Power-Steuerung, Firmware-Updates und die Konsole während des Starts ab. Für die Remote-Konsole bei laufendem Betriebssystem, virtuelle Medien und die Anmeldung über Active Directory brauchen Sie iLO Advanced. Die Lizenz gilt pro Server und lässt sich 90 Tage kostenlos testen.
Wie lauten die Standard-Zugangsdaten für iLO 7?
Der Benutzername ist „Administrator“. Das Passwort ist eine zufällige Zeichenfolge, die HPE für jeden Server einzeln erzeugt. Sie steht auf dem iLO-Etikett am Gehäuse, meist auf einem ausziehbaren Anhänger an der Front. Nach einem Zurücksetzen von iLO auf Werkseinstellungen gilt wieder dieses Passwort.
Ist iLO 7 nach FIPS 140-3 zertifiziert?
Noch nicht. HPE hat die Secure Enclave von iLO 7 so ausgelegt, dass sie die Hardware-Anforderungen von FIPS 140-3 Level 3 erfüllt, und die Zertifizierung beantragt. Erteilt ist sie bisher nicht. Unabhängig davon lässt sich iLO 7 in die Sicherheitszustände „FIPS“ und „CNSA“ schalten.
Weitere Ratgeber zu HPE finden Sie unter HPE-Wissen.