+49 2234 2196 750
 it-beratung@serverhero.de


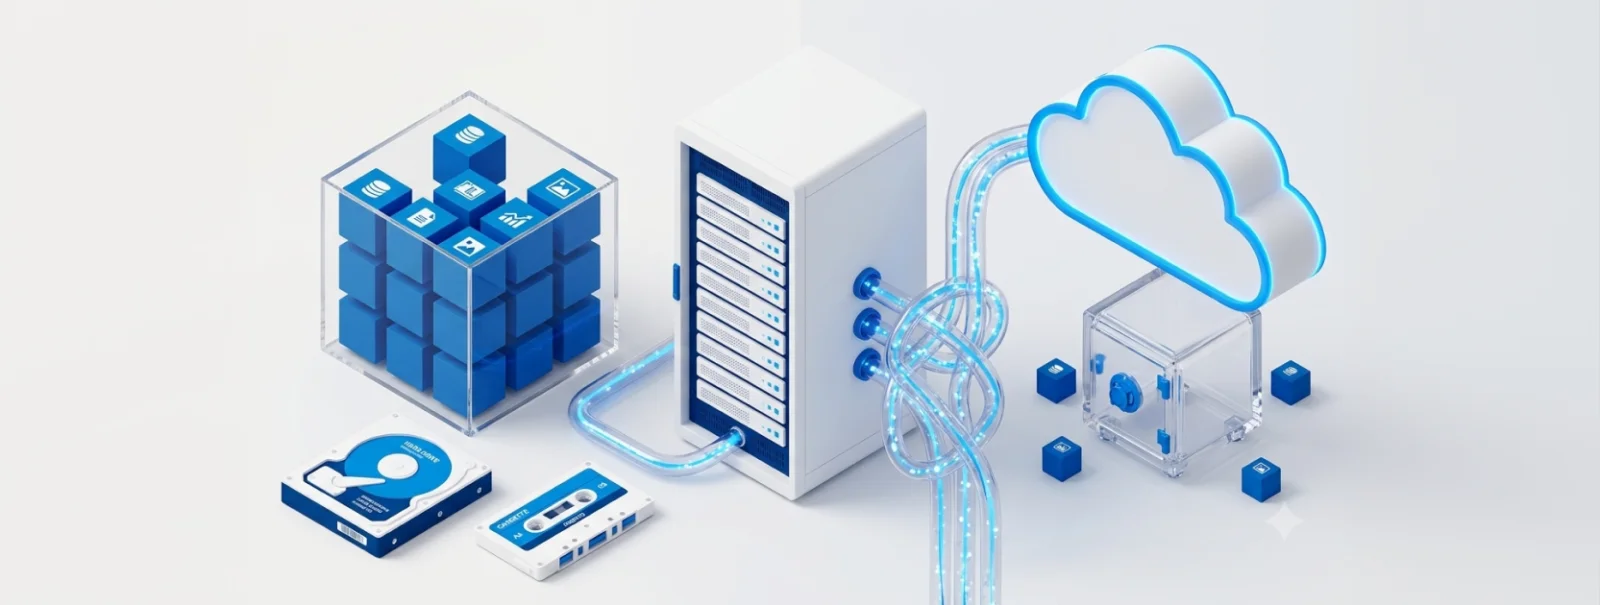
Die 3-2-1-Backup-Regel verlangt drei Kopien Ihrer Daten auf zwei unterschiedlichen Medientypen, von denen eine an einem anderen Ort liegt. Dahinter steckt keine Zahlenmagie, sondern ein Prinzip: Jede Ziffer schaltet eine Fehlerursache aus, die alle übrigen Kopien gleichzeitig vernichten könnte. Dieser Artikel zeigt, was das in einer Unternehmensumgebung praktisch bedeutet – und woran die Regel in der Praxis regelmäßig scheitert.
Kurzüberblick: Drei Kopien bedeuten Original plus zwei Sicherungen – die Produktivdaten zählen mit. Zwei Medientypen meinen unterschiedliche Speichertechnologien, nicht zwei Freigaben auf demselben NAS. Die externe Kopie schützt gegen Standortereignisse, eine unveränderliche Kopie gegen Ransomware. Backup-Art (voll, inkrementell, differenziell) und Verteilungsregel sind zwei verschiedene Ebenen und werden regelmäßig verwechselt. RAID, Snapshots und Replikation ersetzen kein Backup. Und: Eine Sicherung, die nie zurückgespielt wurde, ist eine Annahme – kein Backup.
Was besagt die 3-2-1-Backup-Regel?
Die 3-2-1-Backup-Regel ist eine Faustformel für die Verteilung von Datensicherungen. Sie besagt, dass von jedem schutzbedürftigen Datenbestand drei Kopien existieren sollen, die auf zwei unterschiedlichen Speichermedien liegen, wobei eine dieser Kopien an einem anderen Standort aufbewahrt wird. Die Regel sagt nichts darüber aus, wie gesichert wird – nur, wohin und wie oft verteilt.
- 3 Kopien: die Produktivdaten selbst plus zwei Sicherungen. Das ist der Punkt, an dem die meisten Konzepte falsch rechnen: Wer zwei Backups anlegt und die Produktivdaten mitzählt, kommt auf drei – wer drei Backups anlegt, hat vier Kopien und mehr Aufwand als nötig. Die Redundanz schützt gegen den Fall, dass eine Kopie beim Zugriff als unbrauchbar auffällt.
- 2 unterschiedliche Medientypen: zwei verschiedene Speichertechnologien, nicht zwei Datenträger derselben Bauart. Der Sinn ist die Entkopplung von Fehlerursachen: Firmware-Fehler, Controller-Defekte, Verschleißmuster und Treiberprobleme treffen typischerweise alle Datenträger eines Typs gleichzeitig.
- 1 Kopie außer Haus: räumliche Trennung. Feuer, Wasserschaden, Einbruch, Stromereignis oder ein längerer Ausfall des Gebäudes vernichten sonst alle Kopien auf einen Schlag, egal wie viele es sind.
Formuliert hat die Regel ursprünglich der US-amerikanische Fotograf Peter Krogh, der sie für die Archivierung digitaler Bildbestände beschrieb. Aus diesem Ursprung erklärt sich, warum die Regel so kompakt ist: Sie war als Merkhilfe für Anwender gedacht, nicht als Norm für Rechenzentren. Genau deshalb braucht sie in Unternehmensumgebungen eine Übersetzung – und in einigen Punkten eine Erweiterung.
Warum eine einzelne Sicherung nicht reicht
Ein Backup-Konzept muss nicht gegen ein Risiko schützen, sondern gegen vier grundsätzlich verschiedene. Sie unterscheiden sich darin, welche Kopien sie gleichzeitig erwischen – und genau darauf antwortet die 3-2-1-Regel.
- Hardwaredefekt: Ein Datenträger, ein Controller oder ein ganzes Gerät fällt aus. Dagegen hilft die zweite Kopie – sofern sie nicht im selben Gerät liegt.
- Menschlicher Fehler: Daten werden gelöscht, überschrieben oder falsch migriert. Hier hilft keine Redundanz, sondern nur eine Kopie mit ausreichend langer Aufbewahrung – der Fehler fällt oft erst Wochen später auf.
- Angriff: Ransomware verschlüsselt oder löscht gezielt auch die Sicherungen. Dagegen hilft nur eine Kopie, die zum Zeitpunkt des Angriffs technisch nicht veränderbar war.
- Standortereignis: Feuer, Wasser, Diebstahl. Dagegen hilft ausschließlich die räumliche Trennung.
Der häufigste Denkfehler in diesem Zusammenhang: RAID ist kein Backup. Ein RAID-Verbund gleicht den Ausfall einzelner Datenträger aus und hält den Betrieb aufrecht – er ist eine Verfügbarkeitsmaßnahme. Gegen versehentliches Löschen, gegen Verschlüsselung durch Schadsoftware, gegen einen defekten Controller, der fehlerhafte Daten auf alle Mitglieder schreibt, und gegen ein Gebäudeereignis hilft er nicht. Welches RAID-Level welche Ausfälle abdeckt, erklären wir im Beitrag zu den RAID-Leveln.
Dieselbe Einschränkung gilt für zwei weitere Techniken, die im Alltag gern als Backup durchgehen: Snapshots liegen in der Regel auf demselben Speichersystem wie die Produktivdaten und teilen dessen Schicksal. Replikation überträgt Änderungen zeitnah auf ein zweites System – und damit auch das Löschen und das Verschlüsseln. Beide sind wertvoll für kurze Wiederanlaufzeiten, aber sie ersetzen keine unabhängige Sicherung.
Und noch eine Feinheit, die in der Praxis unterschieden wird: Zwei baugleiche Festplatten aus derselben Fertigungscharge, im selben Gehäuse, am selben Controller, mit derselben Firmware und identischem Nutzungsprofil fallen nicht unabhängig voneinander aus. Zwei Kopien sind dann rechnerisch zwei, praktisch aber deutlich weniger. Das ist der eigentliche Grund für die „2“ in der Regel.
Backup-Arten: Vollsicherung, inkrementell, differenziell
Die Backup-Art beschreibt, welche Daten ein Sicherungslauf tatsächlich schreibt. Sie liegt auf einer anderen Ebene als die 3-2-1-Regel und lässt sich mit ihr beliebig kombinieren. Drei Verfahren sind etabliert:
Vollsicherung. Jeder Lauf schreibt den gesamten Datenbestand. Die Wiederherstellung braucht genau einen Sicherungssatz und ist damit am einfachsten und am schnellsten planbar. Der Preis sind Laufzeit und Speicherbedarf, die mit jedem Durchgang erneut in voller Höhe anfallen.
Inkrementelles Backup. Jeder Lauf sichert nur, was sich seit dem letzten Lauf geändert hat – unabhängig davon, ob das eine Vollsicherung oder ein weiteres Inkrement war. Das ergibt die kürzesten Sicherungsfenster und den geringsten Speicherbedarf. Die Wiederherstellung benötigt dafür die Vollsicherung und jedes einzelne Inkrement in der richtigen Reihenfolge. Fällt ein Glied der Kette aus, sind alle nachfolgenden Punkte entwertet.
Differenzielles Backup. Jeder Lauf sichert alles, was sich seit der letzten Vollsicherung geändert hat. Die Sicherungsläufe wachsen also im Wochenverlauf an, dafür braucht die Wiederherstellung nur zwei Elemente: die Vollsicherung und den jüngsten differenziellen Satz.
| Verfahren | Sicherungsdauer | Speicherbedarf | Wiederherstellung benötigt | Typischer Einsatz |
|---|---|---|---|---|
| Vollsicherung | hoch, konstant | hoch, konstant | 1 Sicherungssatz | Woechentliche Basis, Archiv-/Langzeitkopie |
| Inkrementell | am kürzesten | am geringsten | 1 Vollsicherung + alle Inkremente | Tägliche oder stündliche Läufe, große Datenmengen |
| Differenziell | wächst bis zur nächsten Vollsicherung | mittel, steigend | 1 Vollsicherung + 1 differenzieller Satz | Umgebungen mit knappem Wiederherstellungsfenster |
Moderne Backup-Software löst den Zielkonflikt häufig über synthetische Vollsicherungen: Es wird dauerhaft inkrementell gesichert, und das Backup-System setzt im Hintergrund aus den vorhandenen Blöcken periodisch einen vollständigen Wiederherstellungspunkt zusammen. Der Produktivbetrieb sieht nur kurze Sicherungsläufe, die Wiederherstellung greift trotzdem auf einen kompletten Satz zu. Wer eine solche Funktion einsetzt, sollte prüfen, auf welchem Medium diese Konsolidierung stattfindet – auf Band ist sie in der Regel nicht möglich.
Die 3-2-1-Regel im Unternehmen umsetzen
Die Umsetzung ist weniger eine Produktfrage als eine Reihenfolge von vier Entscheidungen. Wer sie in dieser Reihenfolge trifft, kommt zu einem Konzept, das sich begründen lässt – und nicht zu einer Sammlung gewachsener Jobs.
- Schutzbedarf feststellen. Welche Systeme und Datenbestände gibt es, wer ist fachlich verantwortlich, und wie lange kann das Unternehmen ohne sie arbeiten? Ohne diese Liste sichert man am Ende alles gleich intensiv – das ist teuer und trotzdem lückenhaft, weil Abhängigkeiten wie Verzeichnisdienst, DNS oder Lizenzserver übersehen werden.
- Medienkombination festlegen. Erst hier fällt die Entscheidung, was die zwei Medientypen konkret sind.
- Externe Kopie organisieren. Zweiter Standort, Rechenzentrum oder Objektspeicher – entscheidend ist, dass die Kopie nicht am selben Netzteil, im selben Brandabschnitt und nicht unter derselben Zugriffsberechtigung liegt.
- Aufbewahrung und Rotation festlegen. Wie viele Wiederherstellungspunkte in welchem Abstand, und wie lange? Erst diese Zahl bestimmt den tatsächlichen Speicherbedarf – nicht die Datenmenge.
Was als zwei Medientypen zählt. Belastbar entkoppelt sind Kombinationen, die sich in Technologie und Zugriffspfad unterscheiden: schnelles Festplatten- oder Flash-Ziel plus Bandsicherung; Festplattenziel plus Objektspeicher mit Aufbewahrungssperre; NAS plus Band. Die Grundlagen der jeweiligen Speicherklassen fassen wir in den Storage-Grundlagen zusammen, die Unterschiede zwischen Block-, Objekt- und Dateispeicher im Beitrag Block-, Objekt- und Dateispeicher. Warum Bandlaufwerke trotz aller Totsagungen weiterhin ihren Platz haben, steht im Beitrag zur Relevanz von Bandlaufwerken.
Was nicht als zwei Medientypen zählt. Zwei Freigaben auf demselben NAS. Zwei RAID-Sets am selben Controller. Zwei virtuelle Maschinen auf demselben Hypervisor. Zwei Buckets beim selben Cloud-Anbieter in derselben Region. In all diesen Fällen existiert ein gemeinsamer Ausfallpunkt, der beide Kopien gleichzeitig entwertet – und meist auch ein gemeinsamer administrativer Zugang, der beide gleichzeitig löschen kann.
Ein tragfähiges Grundmuster für mittelständische Umgebungen sieht deshalb gestuft aus: ein schnelles Festplatten- oder Flash-Ziel im Haus für die tägliche Sicherung und kurze Wiederherstellungszeiten, davon eine Kopie auf ein zweites Medium mit anderer Technologie, und eine dieser Kopien außer Haus – ausgelagert oder unveränderlich abgelegt. Welche konkrete Kombination in einer bestimmten Umgebung sinnvoll ist, hängt von Datenmenge, Wiederherstellungsanforderung, vorhandener Infrastruktur und Budget ab. Wie sich dieses Muster mit einem NAS umsetzen lässt – welches Werkzeug die Systeme aufnimmt und welches die Kopie auslagert – zeigt der Vergleich der Synology-Backup-Software.
Unsicher, welche Medienkombination zu Ihrer Umgebung passt?
Ob Band, Objektspeicher oder ein zweites Festplattenziel die richtige zweite Ebene ist, hängt von Datenmenge, Wiederherstellungsfenster und vorhandener Infrastruktur ab. Wir beraten herstellerunabhängig – und sagen auch, wenn die vorhandene Lösung ausreicht.
RTO und RPO: Wie viel Datenverlust ist tragbar?
Zwei Kennzahlen übersetzen die 3-2-1-Regel in konkrete Sicherungsintervalle und Medienentscheidungen. Sie werden häufig genannt, aber selten durchgerechnet.
RPO (Recovery Point Objective) ist der maximal hinnehmbare Datenverlust, gemessen in Zeit. Ein RPO von 24 Stunden bedeutet: Im schlimmsten Fall geht ein Arbeitstag verloren. Das RPO bestimmt die Sicherungsfrequenz.
RTO (Recovery Time Objective) ist die maximal hinnehmbare Ausfallzeit bis zur Wiederherstellung des Betriebs. Das RTO bestimmt den Wiederherstellungsweg – und damit, auf welchem Medium die jüngste Kopie liegen muss.
Ein Rechenbeispiel macht den Unterschied greifbar. Angenommen, ein Unternehmen sichert 2 TB Nutzdaten mit einer täglichen Änderungsrate von etwa drei Prozent, also rund 60 GB pro Tag:
- RPO 24 Stunden: ein Sicherungslauf pro Nacht, rund 60 GB Änderungsdaten. Unauffällig im Sicherungsfenster, ein Wiederherstellungspunkt pro Tag.
- RPO 1 Stunde: 24 Läufe pro Tag mit je rund 2,5 GB. Das tägliche Datenvolumen ändert sich kaum – wohl aber die Zahl der Wiederherstellungspunkte, die Größe des Katalogs und die Belastung des Produktivsystems während der Arbeitszeit. Ein kürzeres RPO kostet also in erster Linie Betriebsaufwand, nicht Speicherplatz.
Beim RTO entscheidet dagegen die Übertragungsrate des Wiederherstellungswegs. Für dieselben 2 TB gilt grob gerechnet:
- über eine 1-Gigabit-Anbindung (realistisch etwa 110 MB/s): rund 5 Stunden reine Übertragungszeit
- über eine 10-Gigabit-Anbindung (realistisch etwa 1,1 GB/s): rund 30 Minuten
- von einem LTO-8-Bandlaufwerk (rund 360 MB/s nativ): rund 1,5 Stunden, zuzüglich Kassettenwechsel und Positionierung
Daraus folgt eine praktische Konsequenz, die viele Konzepte übersehen: Ein RTO von zwei Stunden ist mit einer 1-Gigabit-Anbindung zum Sicherungsziel nicht erreichbar, egal wie gut das Backup ist. Wer das RTO ernst meint, muss entweder den Wiederherstellungsweg verbreitern oder die jüngste Kopie näher an das Produktivsystem holen. Beide Kennzahlen gehören deshalb pro System festgelegt – ein Dateiserver und eine Warenwirtschaft haben selten dasselbe RTO.
Weiterentwicklungen: 3-2-1-1-0, 4-3-2 und das Generationenprinzip
Die ursprüngliche Regel stammt aus einer Zeit, in der Datenverlust vor allem technische Ursachen hatte. Angriffe, die gezielt die Sicherungen suchen, waren nicht der Ausgangsfall. Mehrere Erweiterungen schließen diese Lücke.
| Schema | Was es ergänzt | Wogegen es schützt | Typische Passung |
|---|---|---|---|
| 3-2-1 | Basis: 3 Kopien, 2 Medien, 1 extern | Hardwaredefekt, Bedienfehler, Standortereignis | Mindeststandard für jede Umgebung |
| 3-2-1-1-0 | eine Kopie offline oder unveränderlich; null Fehler bei der Wiederherstellungsprüfung | zusätzlich: Ransomware, kompromittierte Administrationskonten, stille Sicherungsfehler | Umgebungen mit erhöhtem Angriffsrisiko – faktisch der heutige Normalfall |
| 4-3-2 | 4 Kopien, 3 Standorte, davon 2 extern | zusätzlich: Ausfall eines kompletten externen Standorts oder Dienstleisters | regulierte Branchen, Dienstleister mit Kundendaten |
| Großvater-Vater-Sohn | Rotations- und Aufbewahrungsschema (täglich / wöchentlich / monatlich) | spät entdeckte Fehler und Manipulationen | ergänzend zu jedem der obigen Schemata |
Wichtig ist die Einordnung des Generationenprinzips, auch Großvater-Vater-Sohn genannt: Es ist keine Verteilungsregel, sondern ein Aufbewahrungsschema. Tägliche Sicherungen werden nach kurzer Zeit überschrieben, wöchentliche länger gehalten, monatliche am längsten. Es beantwortet die Frage „wie weit zurück komme ich?“, während 3-2-1 die Frage „wo liegen meine Kopien?“ beantwortet. Beide Konzepte ersetzen einander nicht – sie werden kombiniert.
Backup und Ransomware: Air-Gap und Unveränderlichkeit
Bei einem Ransomware-Vorfall ist das Backup kein unbeteiligter Zuschauer, sondern das primäre Ziel. Angreifer wissen, dass eine funktionierende Sicherung ihr Geschäftsmodell zerstört, und suchen deshalb zuerst nach dem Sicherungsserver, dessen Zugangsdaten und den daran angeschlossenen Speicherzielen. Eine Sicherung, die dauerhaft über das Netzwerk erreichbar ist und mit einem Konto verwaltet wird, das im selben Verzeichnisdienst liegt wie die Produktivsysteme, ist damit angreifbar – unabhängig davon, wie viele Kopien sie umfasst.
Zwei Maßnahmen wirken gegen dieses Muster, und sie funktionieren unterschiedlich:
Air-Gap bezeichnet eine Kopie ohne durchgängigen Zugriffspfad. Im strengen Sinn ist das eine physisch getrennte Kassette im Schrank oder Tresor – ein ausgeworfenes Band lässt sich über das Netzwerk nicht verschlüsseln. In abgeschwächter Form spricht man von einem logischen Air-Gap: ein Speicherziel, das nur während eines definierten Zeitfensters und nur mit einem separaten, nicht domänengebundenen Konto erreichbar ist.
Unveränderlichkeit (Immutability, WORM) bedeutet, dass eine geschriebene Sicherung für eine festgelegte Dauer technisch nicht geändert oder gelöscht werden kann – auch nicht von einem Administrator. Umgesetzt wird das über Aufbewahrungssperren im Objektspeicher, über besonders gehärtete Sicherungsziele oder über WORM-Kassetten im Bandbereich. Hier setzt die zusätzliche „1“ in der 3-2-1-1-0-Regel an.
Ein Detail entscheidet dabei häufig über Erfolg oder Misserfolg und wird selten erwähnt: Die Aufbewahrungsdauer der unveränderlichen Kopie muss länger sein als die Zeit, die ein Angreifer unentdeckt im Netz verbringt. Wird eine Kompromittierung erst nach mehreren Wochen bemerkt, die unveränderliche Sperre aber nur für sieben Tage gesetzt, ist die letzte saubere Kopie bereits regulär rotiert worden – ganz ohne Zutun des Angreifers. Die Sperrfrist ist damit keine technische Nebengröße, sondern eine Risikoentscheidung.
Datensicherungskonzept nach BSI IT-Grundschutz und DSGVO
Ein Backup-Konzept ist etwas anderes als eine funktionierende Backup-Routine. Die Routine läuft; das Konzept ist das Dokument, das erklärt, warum sie so läuft, wer dafür verantwortlich ist und was im Ernstfall zu tun ist. Der IT-Grundschutz des BSI führt dafür einen eigenen Baustein (CON.3, Datensicherungskonzept). Typischerweise gehören hinein:
- Schutzbedarf und Priorisierung der Datenbestände
- Verantwortlichkeiten und Vertretungsregelungen
- Umfang der Sicherung: welche Systeme, welche Datenarten, was bewusst nicht
- Sicherungsfrequenz und Aufbewahrungsfristen
- Speicherorte, Medien und Transportwege
- Verfahren der Wiederherstellung, inklusive Reihenfolge der Systeme
- Testintervalle und Dokumentation der Tests
- Regelungen zur Löschung und zur Vernichtung von Datenträgern
Aus der Datenschutz-Grundverordnung ergibt sich derselbe Anspruch aus anderer Richtung: Artikel 32 verlangt Maßnahmen, die Verfügbarkeit und Belastbarkeit der Systeme sicherstellen und die Wiederherstellbarkeit personenbezogener Daten nach einem Zwischenfall gewährleisten – sowie ein Verfahren zur regelmäßigen Überprüfung dieser Maßnahmen. Der letzte Punkt ist der interessanteste: Die regelmäßige Überprüfung ist damit nicht nur eine technische Empfehlung, sondern Bestandteil der Anforderung.
Der häufigste Fehler: das ungetestete Backup
Die „0“ in der 3-2-1-1-0-Regel steht für null Fehler bei der Wiederherstellungsprüfung – und sie ist der am häufigsten ignorierte Teil. Solange eine Sicherung nicht mindestens einmal zurückgespielt wurde, ist sie eine Annahme. Grüne Statusmeldungen belegen, dass der Sicherungsauftrag durchgelaufen ist. Sie belegen nicht, dass sich daraus ein funktionierendes System bauen lässt.
Die typischen Befunde bei einem ersten ernsthaften Test sind selten spektakulär, aber wirksam: Ein Datenbankdienst wurde monatelang im laufenden Betrieb mitgesichert und ist deshalb inkonsistent. Eine virtuelle Maschine lässt sich wiederherstellen, startet aber nicht, weil der Lizenzserver fehlt. Die Wiederherstellung funktioniert, dauert aber vier Mal so lange wie das vereinbarte RTO. Oder es stellt sich heraus, dass niemand das Kennwort für das Sicherungsziel kennt, seit der zuständige Kollege das Unternehmen verlassen hat.
Ein belastbarer Test prüft deshalb drei Dinge, nicht nur eines:
- Vollständigkeit: Sind alle Abhängigkeiten mitgesichert – Verzeichnisdienst, DNS, Zertifikate, Lizenzserver, Konfigurationen? Ist die Datenbank in einem konsistenten Zustand?
- Zeit: Wie lange dauert die Wiederherstellung tatsächlich, gemessen und nicht geschätzt – und liegt dieser Wert innerhalb des RTO?
- Reihenfolge: In welcher Abfolge müssen die Systeme zurückkommen, damit sie sich gegenseitig finden?
Ein pragmatisches Vorgehen für mittelständische Umgebungen: quartalsweise eine Teilwiederherstellung einzelner Systeme in eine isolierte Umgebung, einmal jährlich eine größere Probe mit mehreren abhängigen Diensten. Jeder Test wird protokolliert – mit Datum, geprüftem System, gemessener Dauer, Ergebnis und den daraus abgeleiteten Änderungen. Dieses Protokoll ist zugleich der Nachweis für die regelmäßige Überprüfung aus dem vorigen Abschnitt.
Wer die Wiederherstellung im größeren Rahmen durchspielt, landet schnell beim Thema Notfallwiederherstellung. Wie ein solcher Ablauf in einer konkreten Virtualisierungsumgebung aussieht, zeigen wir am Beispiel Disaster Recovery in Proxmox.
Fazit
Die 3-2-1-Backup-Regel ist ein Mindeststandard, kein Zielbild. Ihr Wert liegt nicht in den Zahlen, sondern darin, dass jede Ziffer eine eigene Fehlerursache ausschließt: Redundanz gegen den Einzelausfall, Medienbruch gegen technologische Gleichfehler, räumliche Trennung gegen Standortereignisse. Wer sie heute umsetzt, sollte die Erweiterung um eine unveränderliche Kopie und um eine geprüfte Wiederherstellung von vornherein mitdenken – ein Backup, das nie zurückgespielt wurde, ist eine Annahme. Wie die Regel konkret ausgestaltet wird, hängt von Datenmenge, RTO und RPO, vorhandener Infrastruktur und Budget ab; die Reihenfolge der Entscheidungen bleibt dagegen in jeder Umgebung dieselbe.
Häufige Fragen zur 3-2-1-Backup-Regel
Was ist die 3-2-1-Backup-Regel?
Die 3-2-1-Backup-Regel besagt, dass von jedem schutzbedürftigen Datenbestand drei Kopien vorliegen sollen, verteilt auf zwei unterschiedliche Speichermedien, wobei eine Kopie an einem anderen Standort aufbewahrt wird. Die Produktivdaten zählen dabei als erste der drei Kopien. Jede Ziffer adressiert eine eigene Ausfallursache: Redundanz, technologische Entkopplung und räumliche Trennung.
Was besagt die 3/2/1-Regel für Datensicherungen?
Drei Datenkopien, zwei verschiedene Medientypen, ein Aufbewahrungsort außer Haus. Die Regel beschreibt ausschließlich die Verteilung der Sicherungen – nicht, mit welchem Verfahren gesichert wird und nicht, wie lange die Kopien aufbewahrt werden. Beides wird über die Backup-Art und über ein Aufbewahrungsschema ergänzt.
Was ist die 3-2-1-1-0-Backup-Regel?
Die 3-2-1-1-0-Regel erweitert das klassische Schema um zwei Punkte: eine zusätzliche Kopie, die offline oder unveränderlich abgelegt ist, sowie die Anforderung, dass die Wiederherstellungsprüfung fehlerfrei durchläuft. Die zusätzliche „1“ zielt auf Ransomware und kompromittierte Administrationskonten, die „0“ auf stille Sicherungsfehler, die erst im Ernstfall auffallen.
Was ist die 4-3-2-Backup-Strategie?
Das 4-3-2-Schema sieht vier Kopien an drei Standorten vor, von denen zwei außerhalb des eigenen Hauses liegen. Es geht damit über 3-2-1 hinaus und deckt zusätzlich den Ausfall eines kompletten externen Standorts oder Dienstleisters ab. Sinnvoll ist es vor allem in regulierten Umgebungen und bei Dienstleistern, die fremde Daten verantworten.
Welche Arten von Datensicherung gibt es?
Etabliert sind drei Verfahren: die Vollsicherung, die den gesamten Bestand schreibt; das inkrementelle Backup, das nur Änderungen seit dem letzten Lauf sichert; und das differenzielle Backup, das alle Änderungen seit der letzten Vollsicherung erfasst. Sie unterscheiden sich in Sicherungsdauer, Speicherbedarf und darin, wie viele Elemente eine Wiederherstellung benötigt.
Was besagt das Großvater-Vater-Sohn-Prinzip?
Das Generationenprinzip ist ein Rotations- und Aufbewahrungsschema: Tägliche Sicherungen werden nach kurzer Zeit überschrieben, wöchentliche länger vorgehalten, monatliche am längsten aufbewahrt. Es beantwortet die Frage, wie weit man zeitlich zurückgehen kann. Die 3-2-1-Regel beantwortet dagegen, wo die Kopien liegen – beide Konzepte ergänzen sich und ersetzen einander nicht.
Was ist eine gute Backup-Strategie?
Eine belastbare Strategie beantwortet fünf Fragen: Welche Daten sind wie schutzbedürftig? Welcher Datenverlust ist tragbar (RPO) und wie lange darf die Wiederherstellung dauern (RTO)? Auf welchen zwei Medientypen liegen die Kopien? Welche Kopie liegt außer Haus oder unveränderlich? Und wann wurde zuletzt eine Wiederherstellung getestet? Produktnamen sind erst danach relevant.
Wie sichern Unternehmen ihre Daten in der Praxis?
Verbreitet ist ein gestufter Aufbau: ein schnelles Festplatten- oder Flash-Ziel im Haus für tägliche Sicherungen und kurze Wiederherstellungszeiten, davon eine Kopie auf einem zweiten Medientyp – etwa Band oder Objektspeicher – und eine dieser Kopien ausgelagert oder mit Aufbewahrungssperre versehen. Ergänzt wird das durch ein Aufbewahrungsschema und protokollierte Wiederherstellungstests.